Références Stompr

Stompr, un SaaS de conformité pour les images générées par IA

Stompr était un SaaS que nous avons conçu et lancé en 2026 pour les créateurs, studios et marques qui publient des images générées par IA. Il les mettait en conformité avec l’article 50 du règlement européen sur l’IA en une seule étape : mention visible, filigrane invisible, signature de provenance C2PA et dossier de conformité en PDF.

9 jours
du premier commit à la mise en production
3
couches de marquage par image
1
dossier de conformité PDF par traitement
Type
Produit Infinite Studio
Produit
SaaS de conformité IA
Statut
Lancé et arrêté en 2026
Expertises
Logiciels métier · IA & Automatisation
Technologies
Angular · NestJS · MongoDB · Redis · AWS
01 · Pourquoi ce produit

Une obligation européenne, et aucun outil simple

À partir d’août 2026, l’article 50 du règlement européen sur l’IA impose de signaler les contenus générés par IA. Les créateurs, les studios et les marques qui publient des visuels IA sur Instagram, TikTok ou LinkedIn devaient pouvoir marquer leurs fichiers, et prouver en cas de contrôle qu’ils l’avaient fait.

Les briques techniques existaient (le standard de provenance C2PA, les filigranes invisibles), mais aucun outil ne les réunissait pour quelqu’un qui n’est pas développeur.

Nous avons conçu Stompr pour combler ce vide : déposer une image, récupérer un fichier conforme et la preuve qui va avec.

Ce que Stompr devait garantir

Une mention visible « contenu généré par IA »
Un marquage qui survit à la compression des réseaux
Une provenance vérifiable par n’importe qui
Une preuve à présenter en cas de contrôle
02 · Comment ça marche

Une image déposée, cinq étapes automatiques

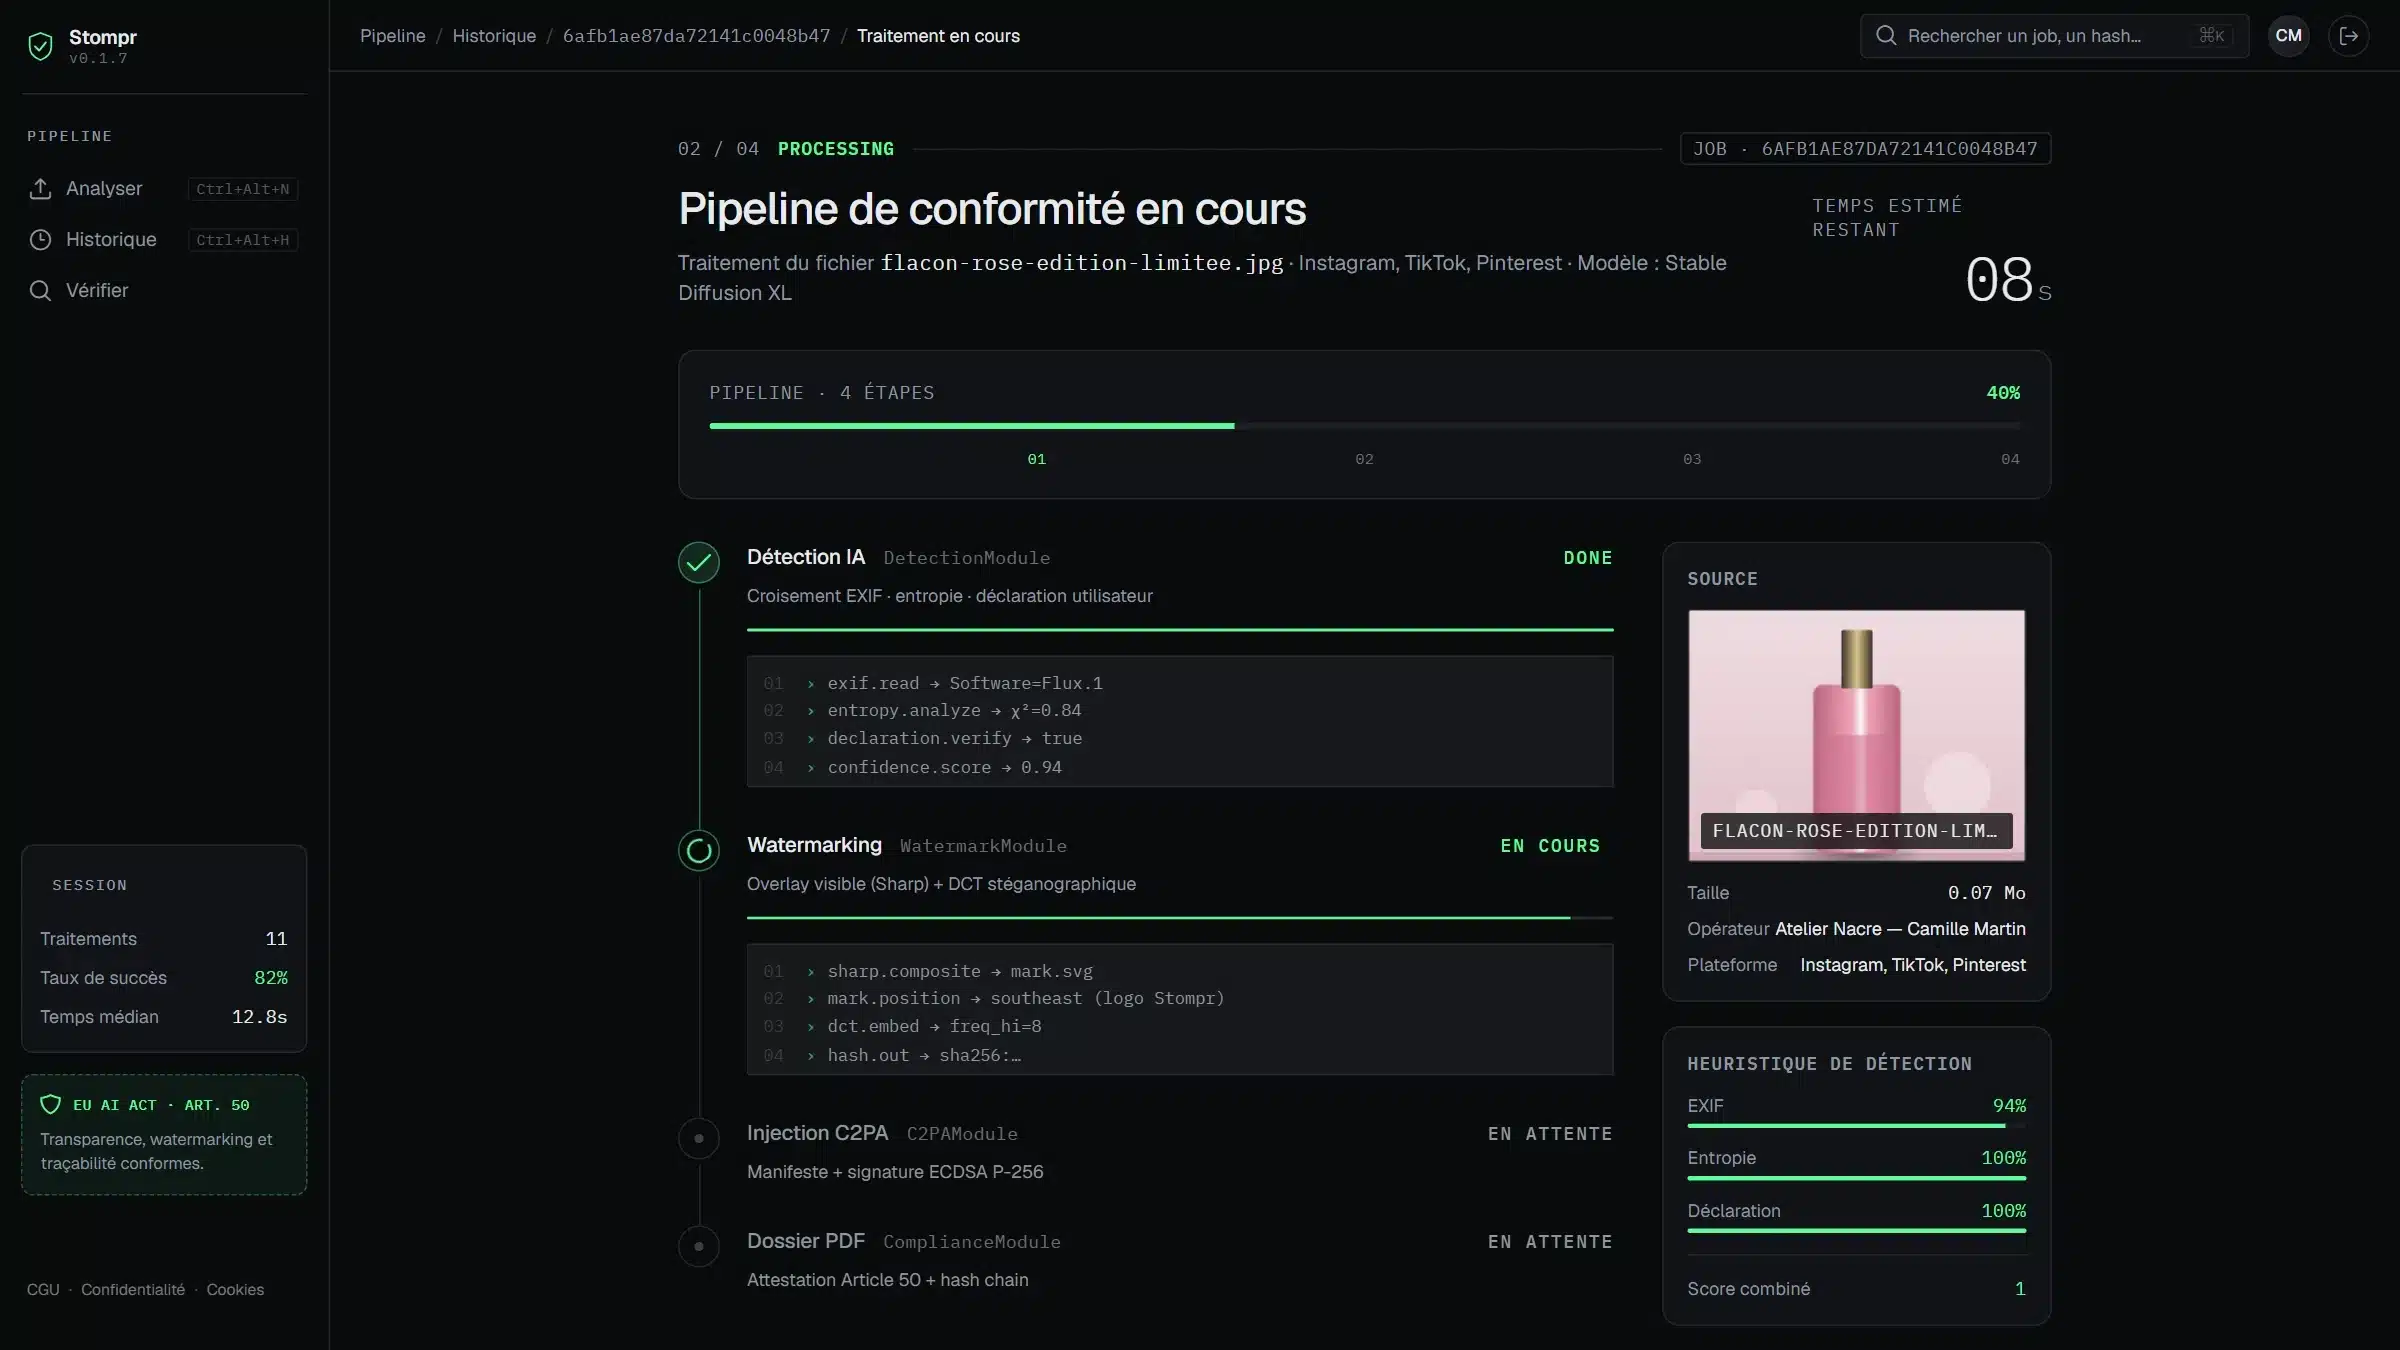
Chaque image passait dans une file d’attente et suivait les mêmes étapes, avec sa progression affichée en direct dans l’espace client.

Détection : Métadonnées de l’image et déclaration de l’utilisateur
Filigrane invisible : Un marquage caché dans les pixels
Mention visible : « contenu généré par IA », apposée sur l’image
Signature C2PA : Un manifeste de provenance signé, intégré au fichier
Dossier PDF : La preuve de conformité, avec les empreintes SHA-256
Fichier conforme et dossier téléchargeables
La progression d’un traitement, étape par étape.
03 · Les fonctionnalités

Ce que fait Stompr

Dépôt

Une image conforme en un dépôt

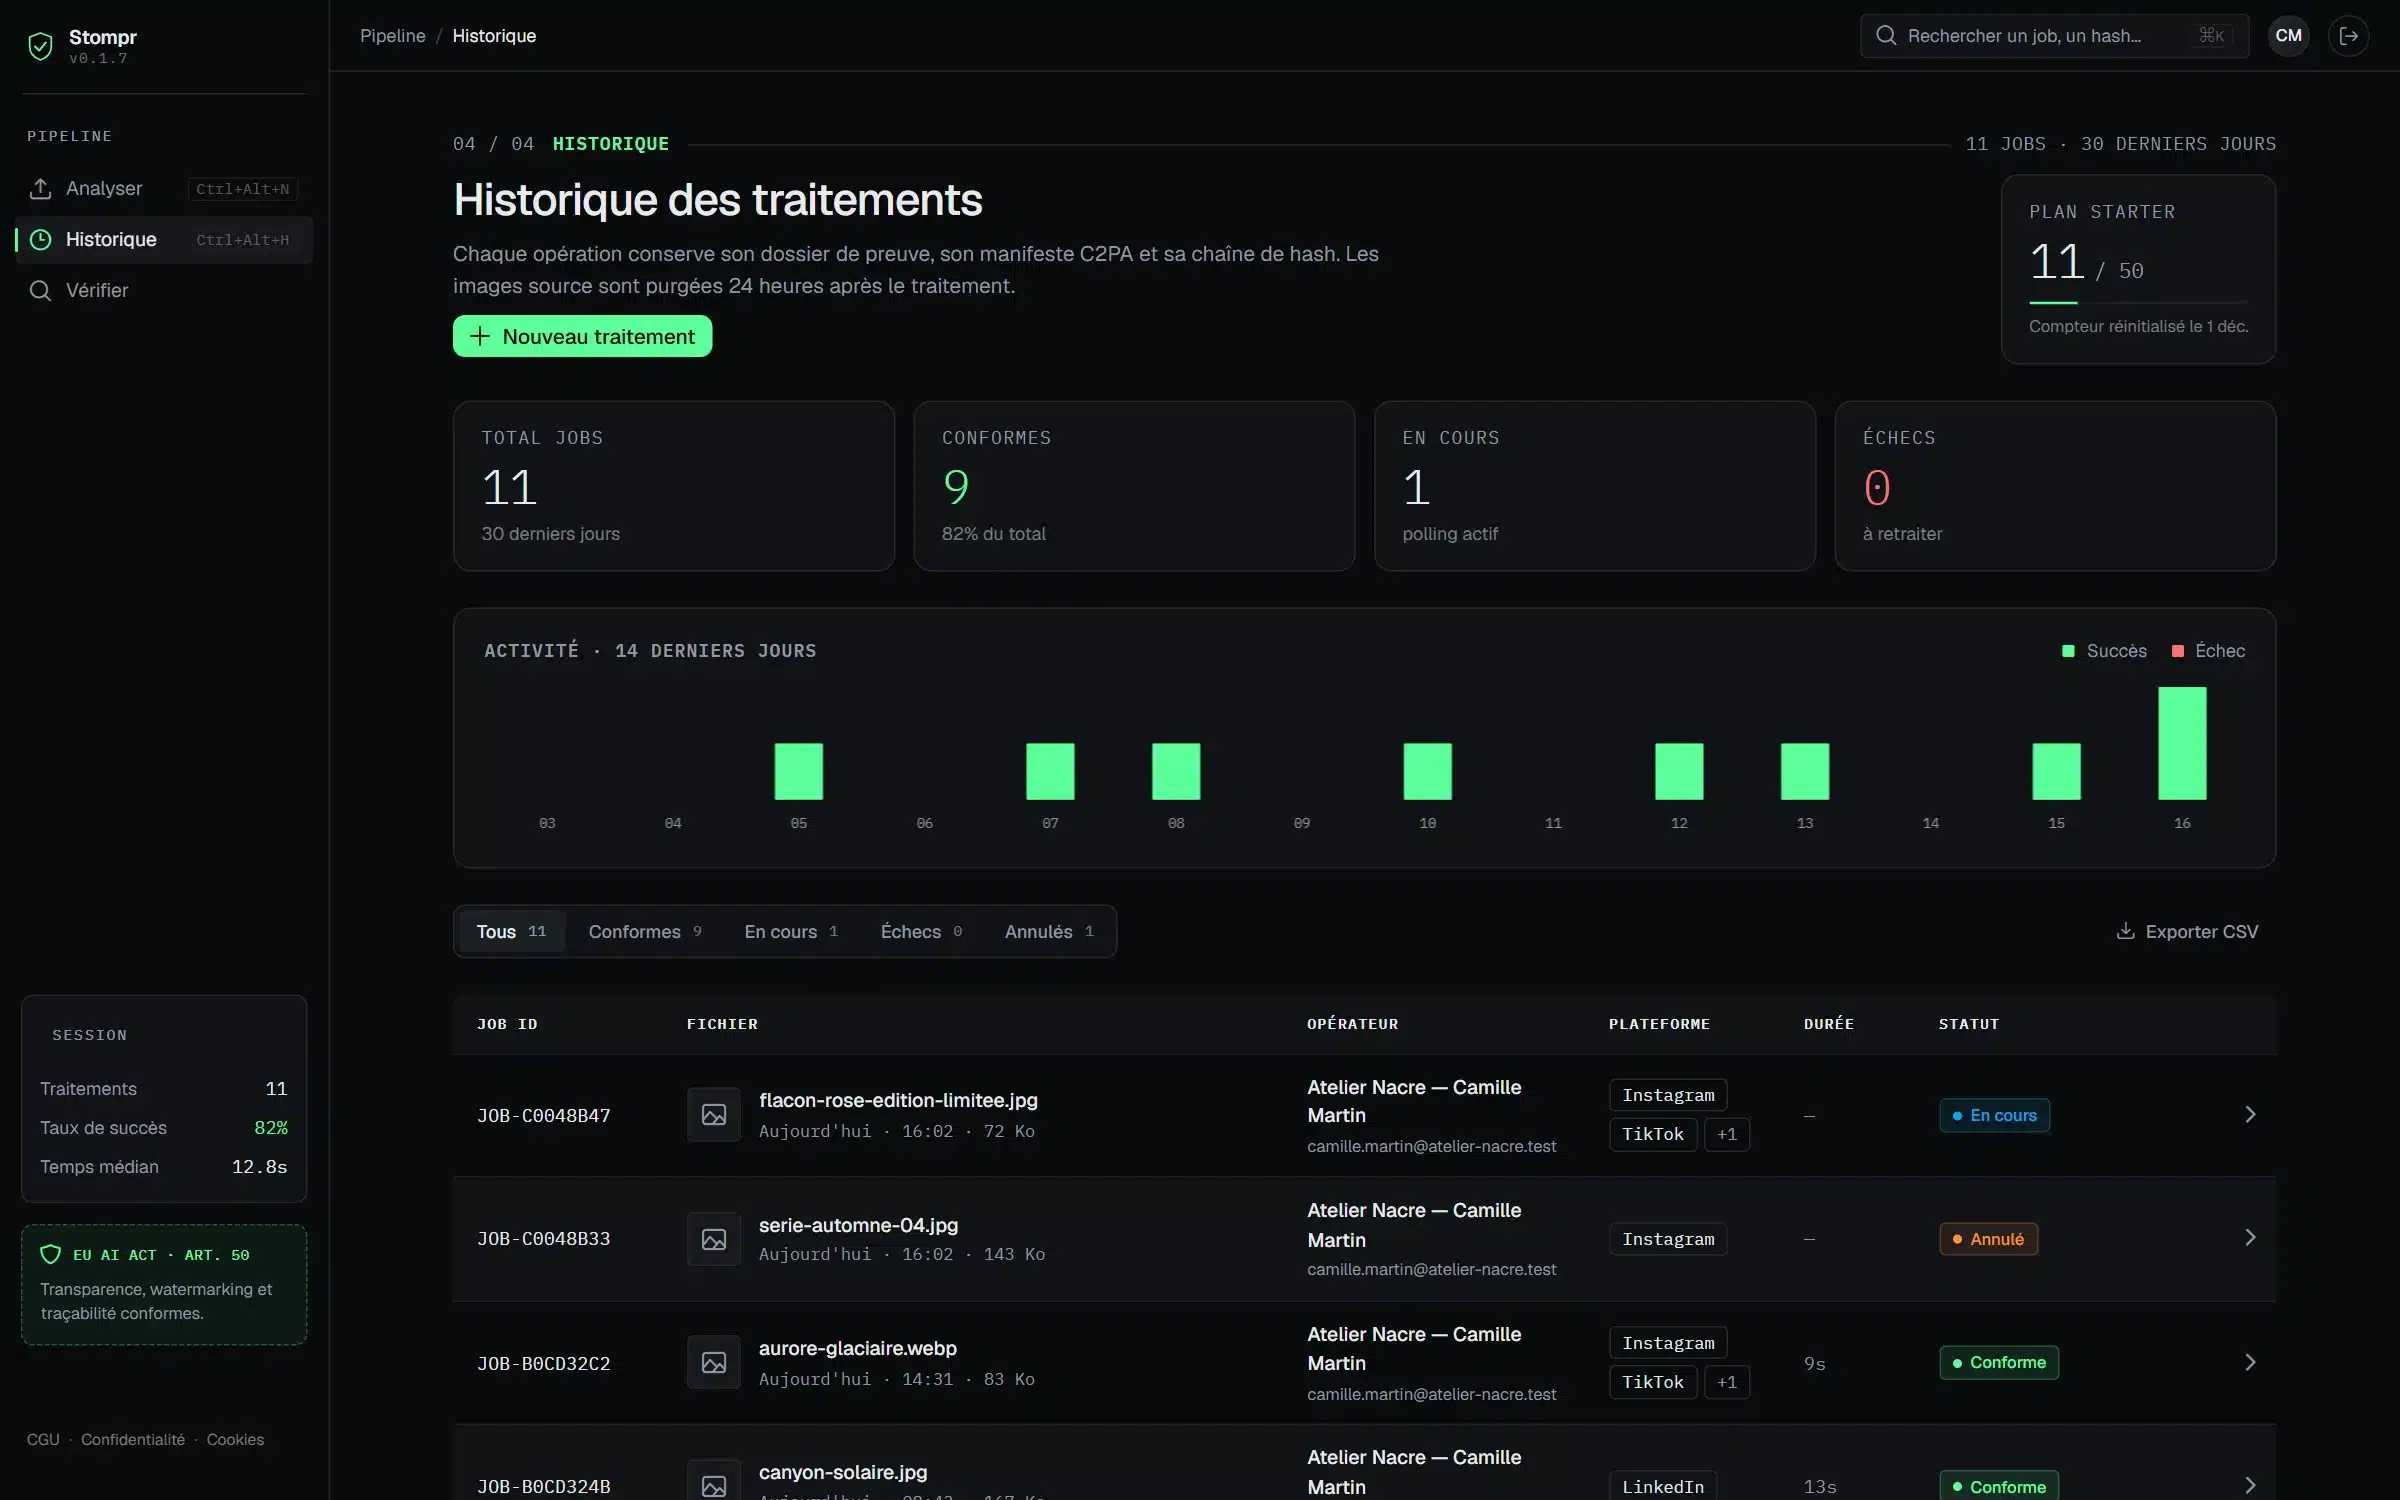
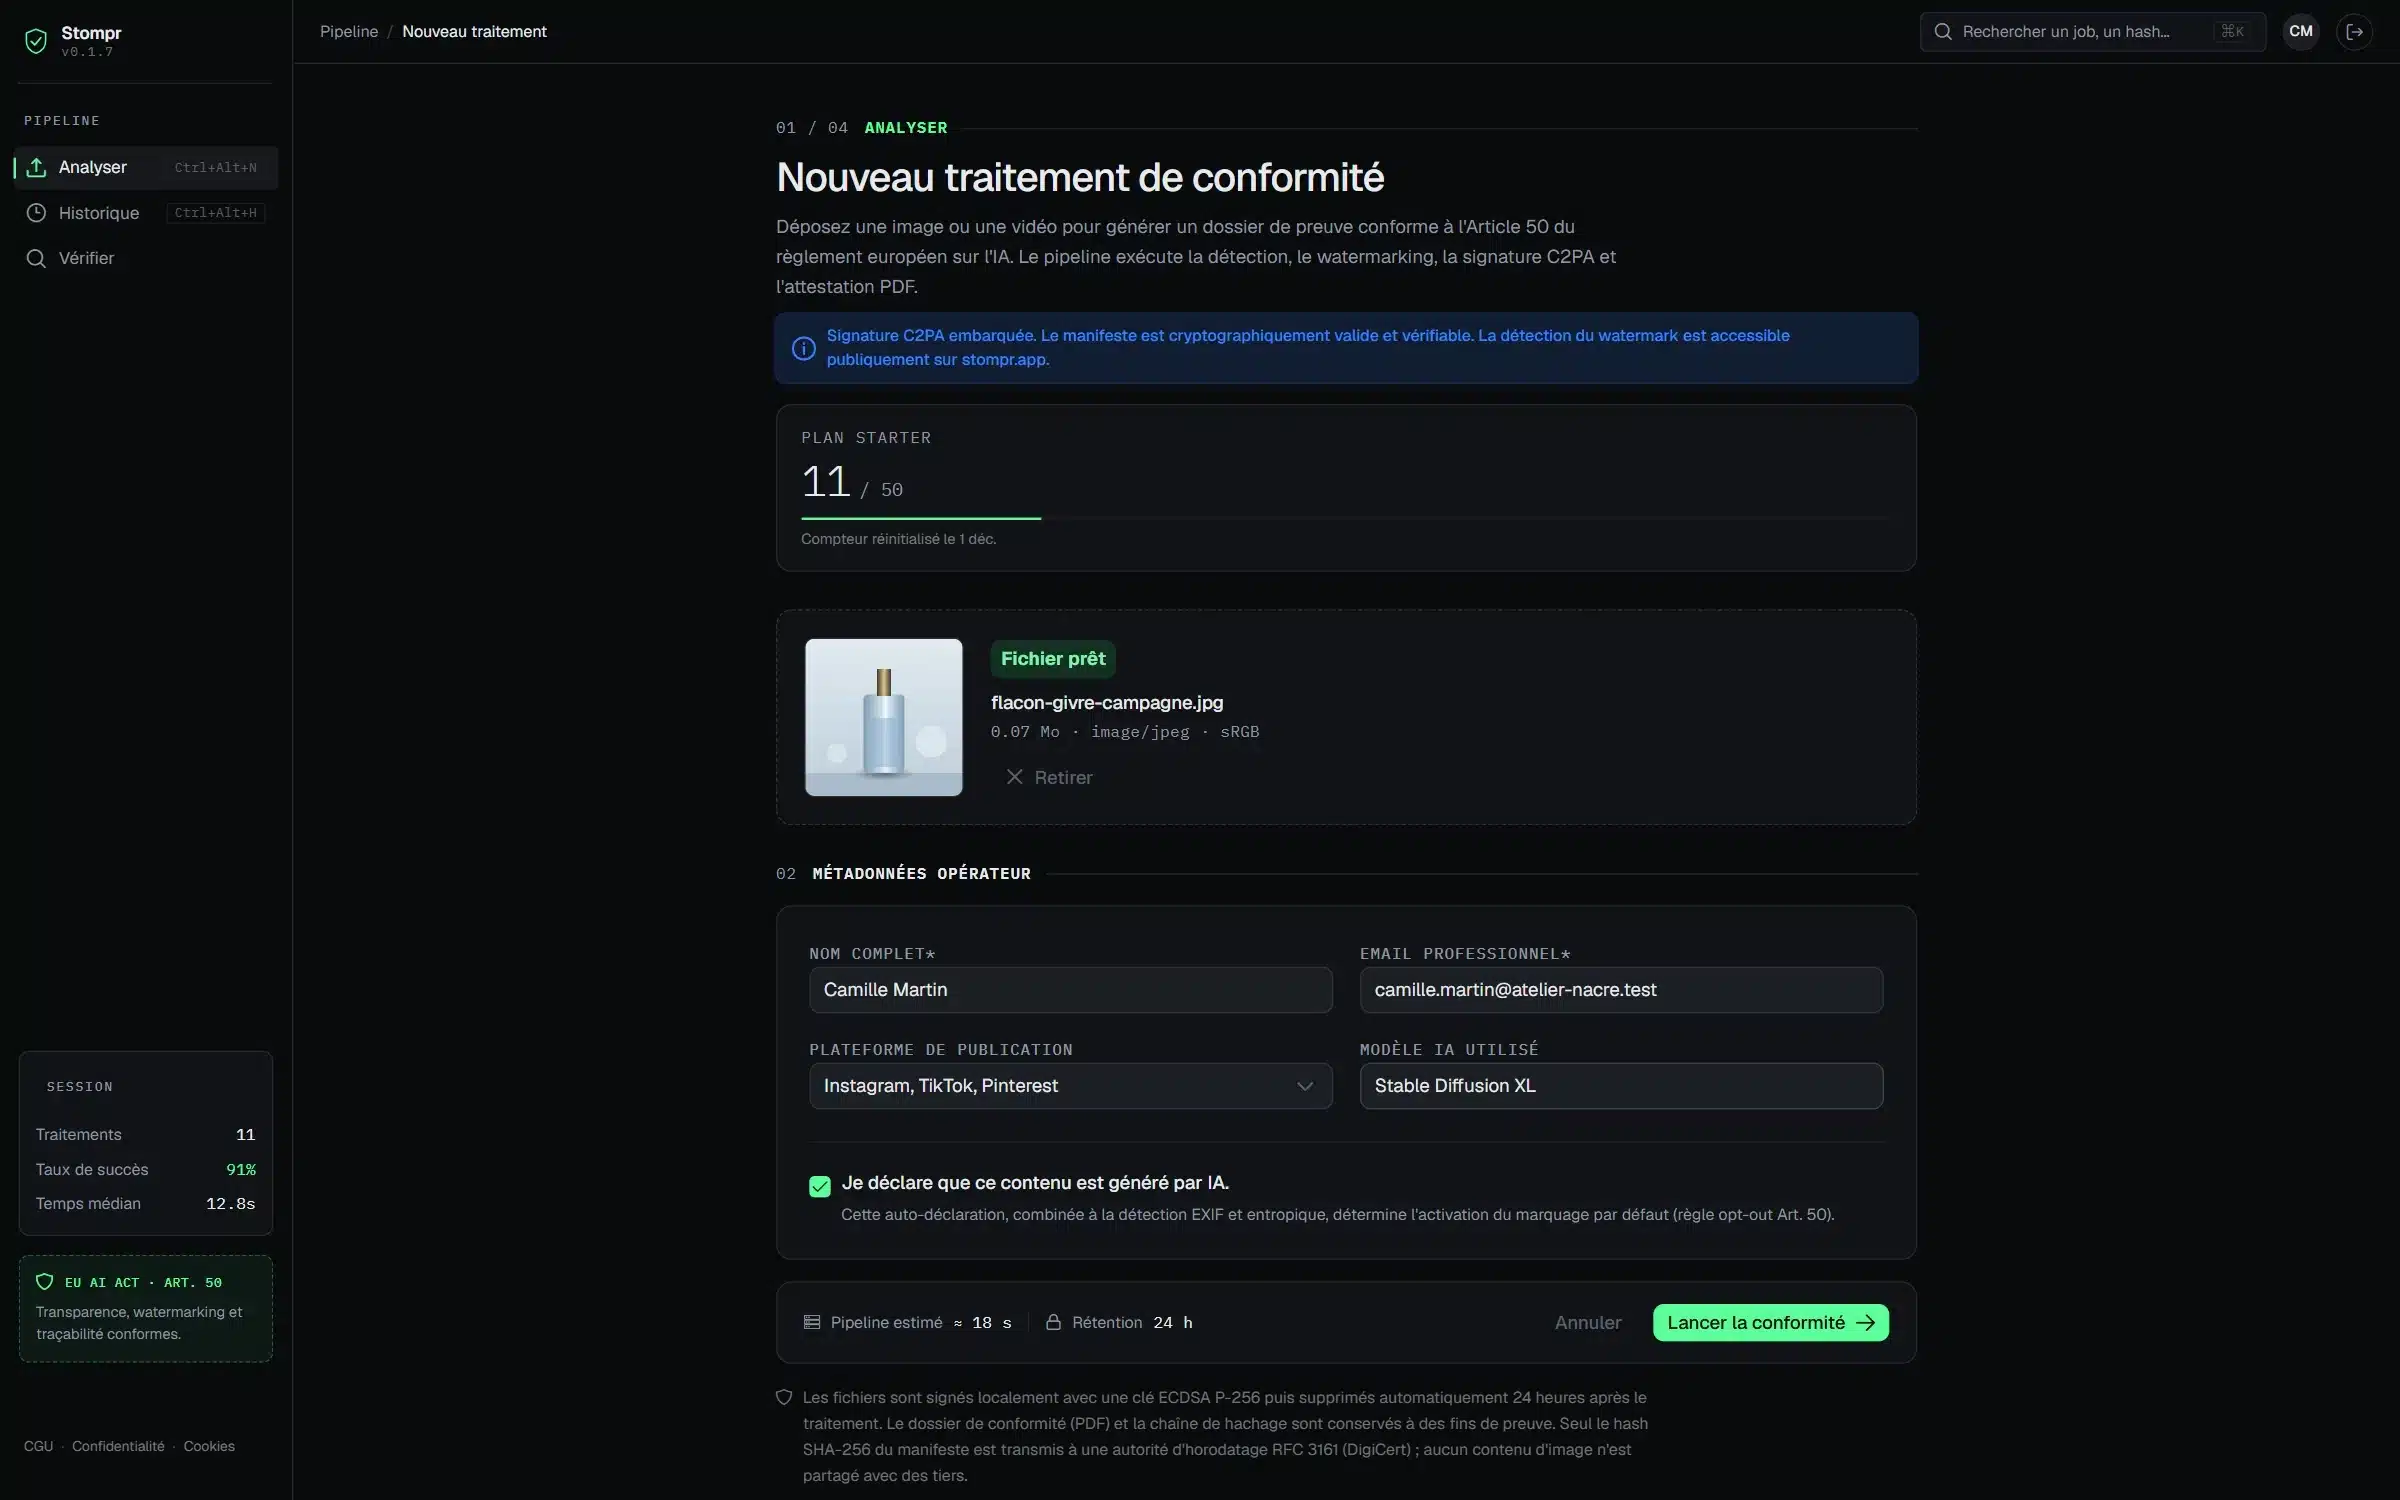
L’utilisateur déposait ses images (JPEG, PNG, WebP), choisissait les plateformes où il allait les publier, parmi Instagram, TikTok, YouTube, LinkedIn, X ou Pinterest, et lançait le traitement. Il retrouvait ensuite tous ses fichiers dans son espace, avec leur statut.

Le dépôt d’images et le choix des plateformes.
Marquage

Trois couches de marquage

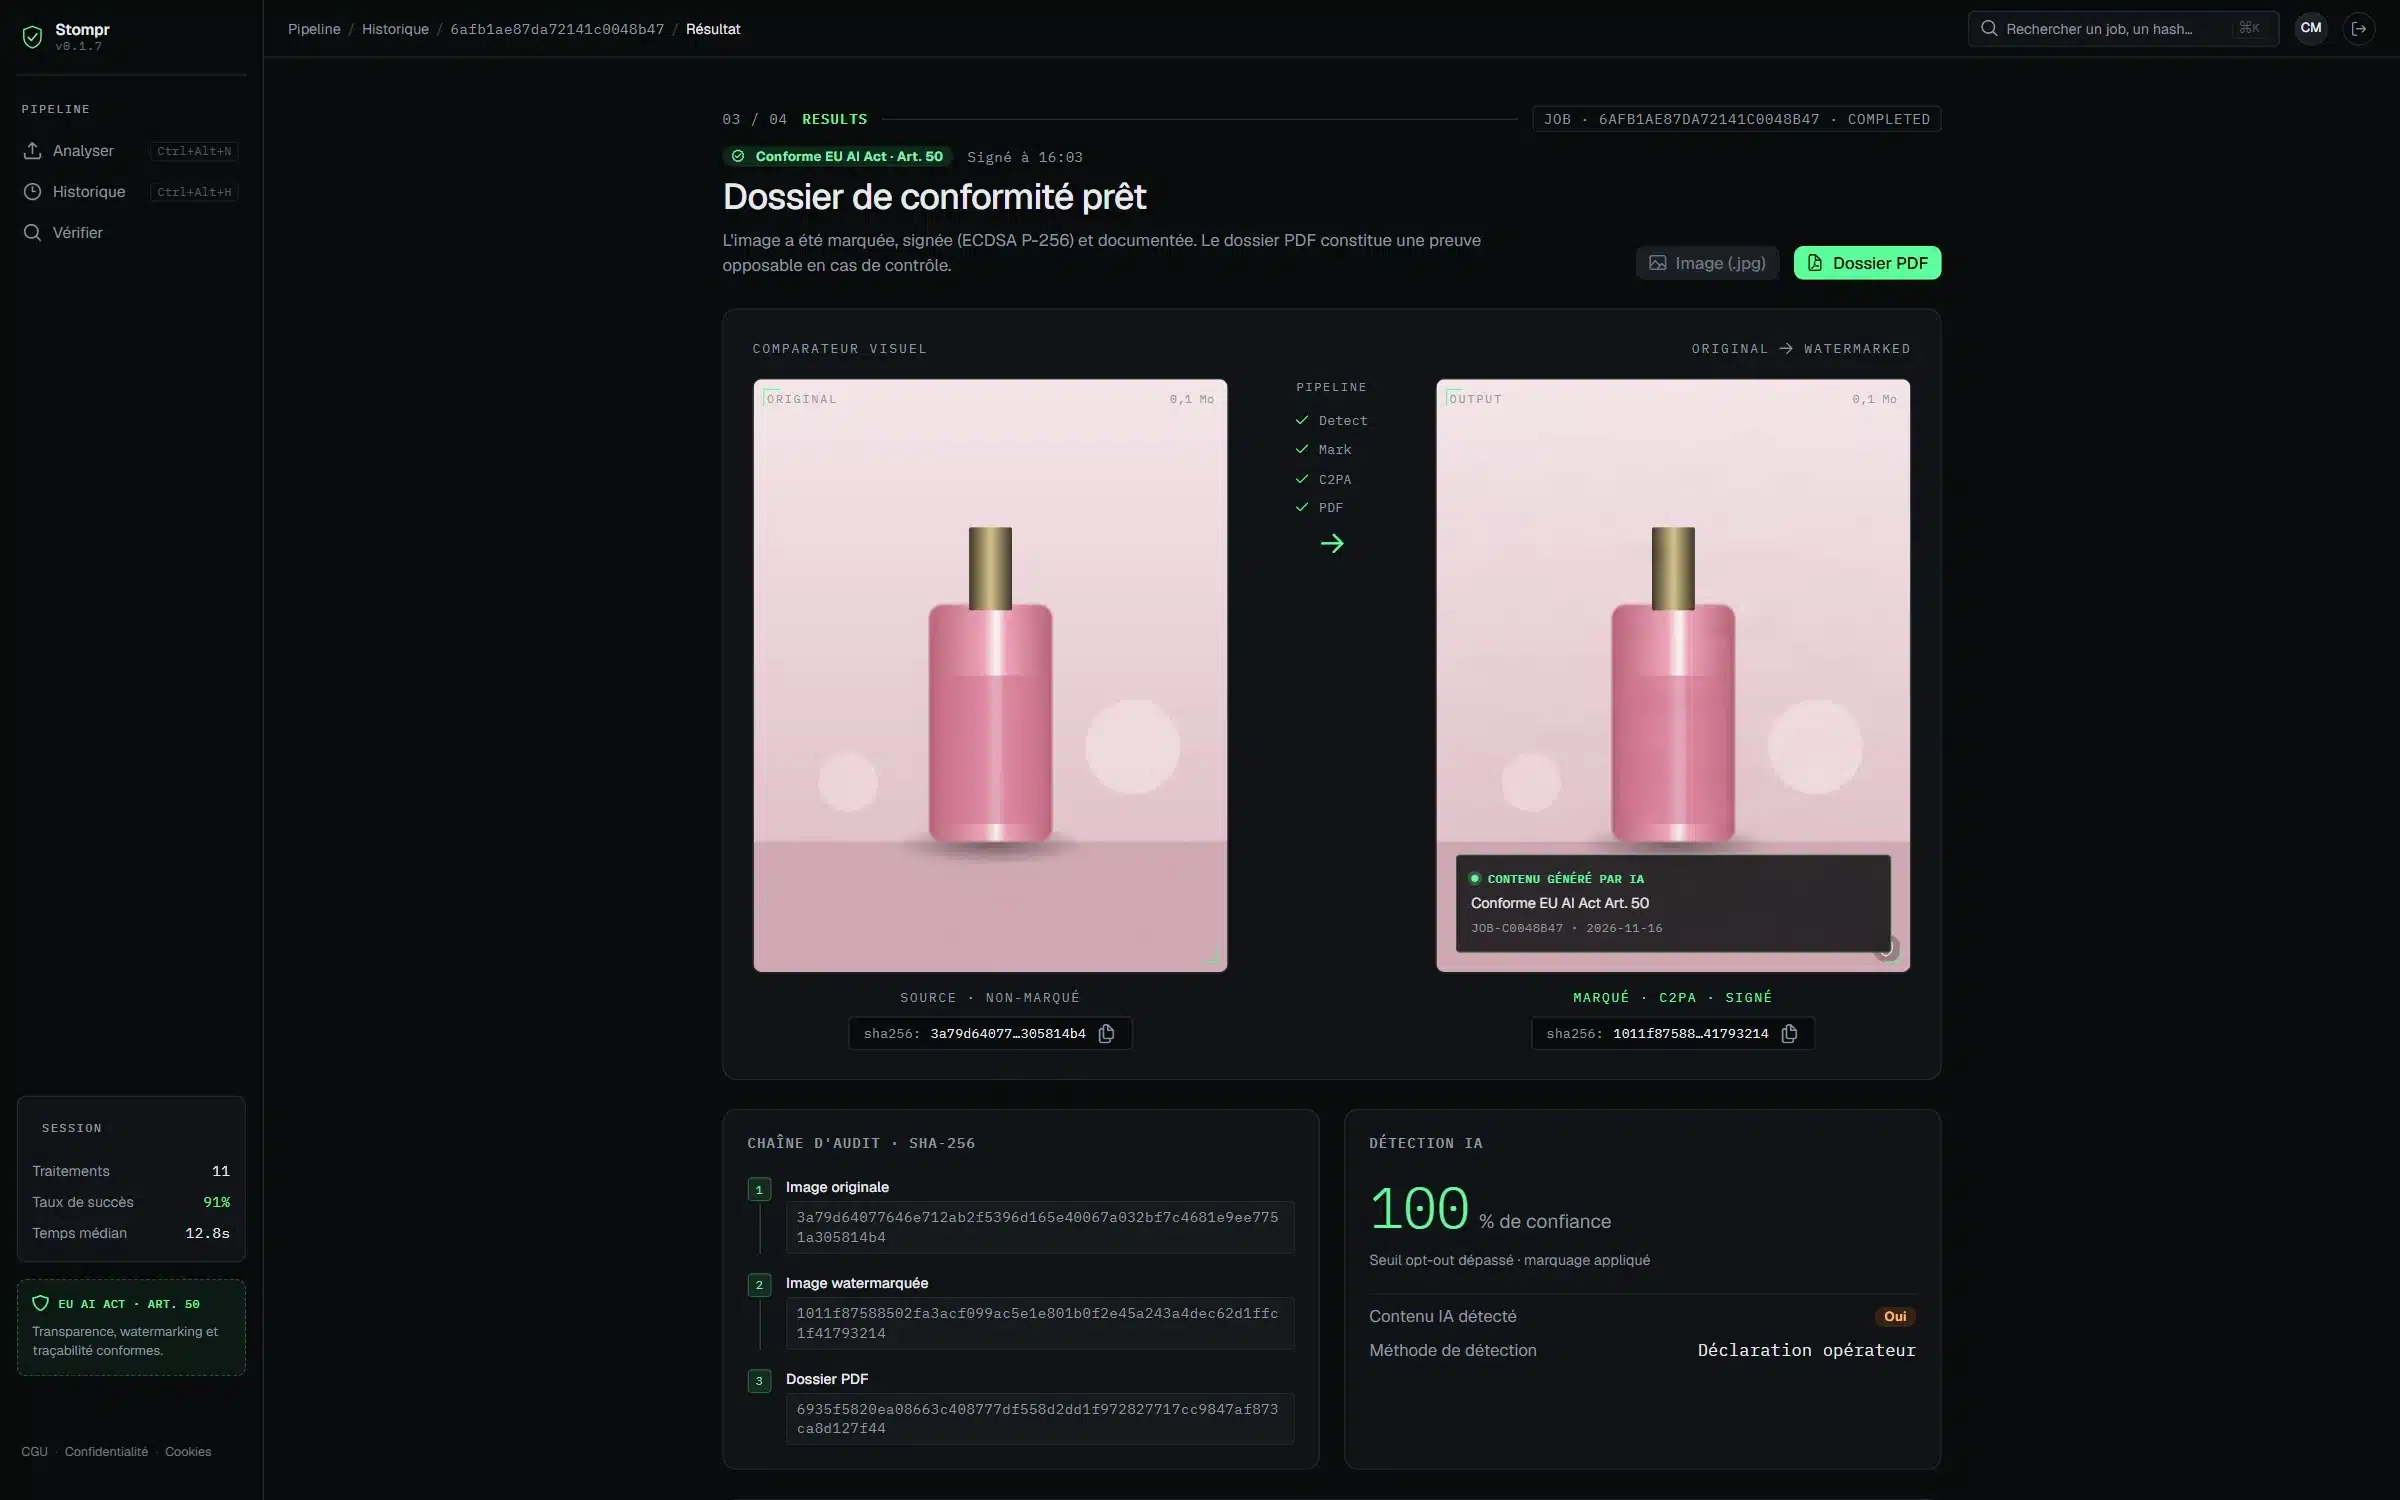
Une mention visible, un filigrane invisible qui résiste à la compression des réseaux sociaux, et un manifeste C2PA signé, le standard de provenance des contenus. Une chaîne d’empreintes SHA-256 reliait le fichier d’origine, le fichier marqué et le dossier.

L’image marquée, le détail de sa signature C2PA et ses empreintes.
1 · Mention visible
2 · Filigrane invisible
3 · Manifeste C2PA signé
Preuve

Un dossier prêt pour un contrôle

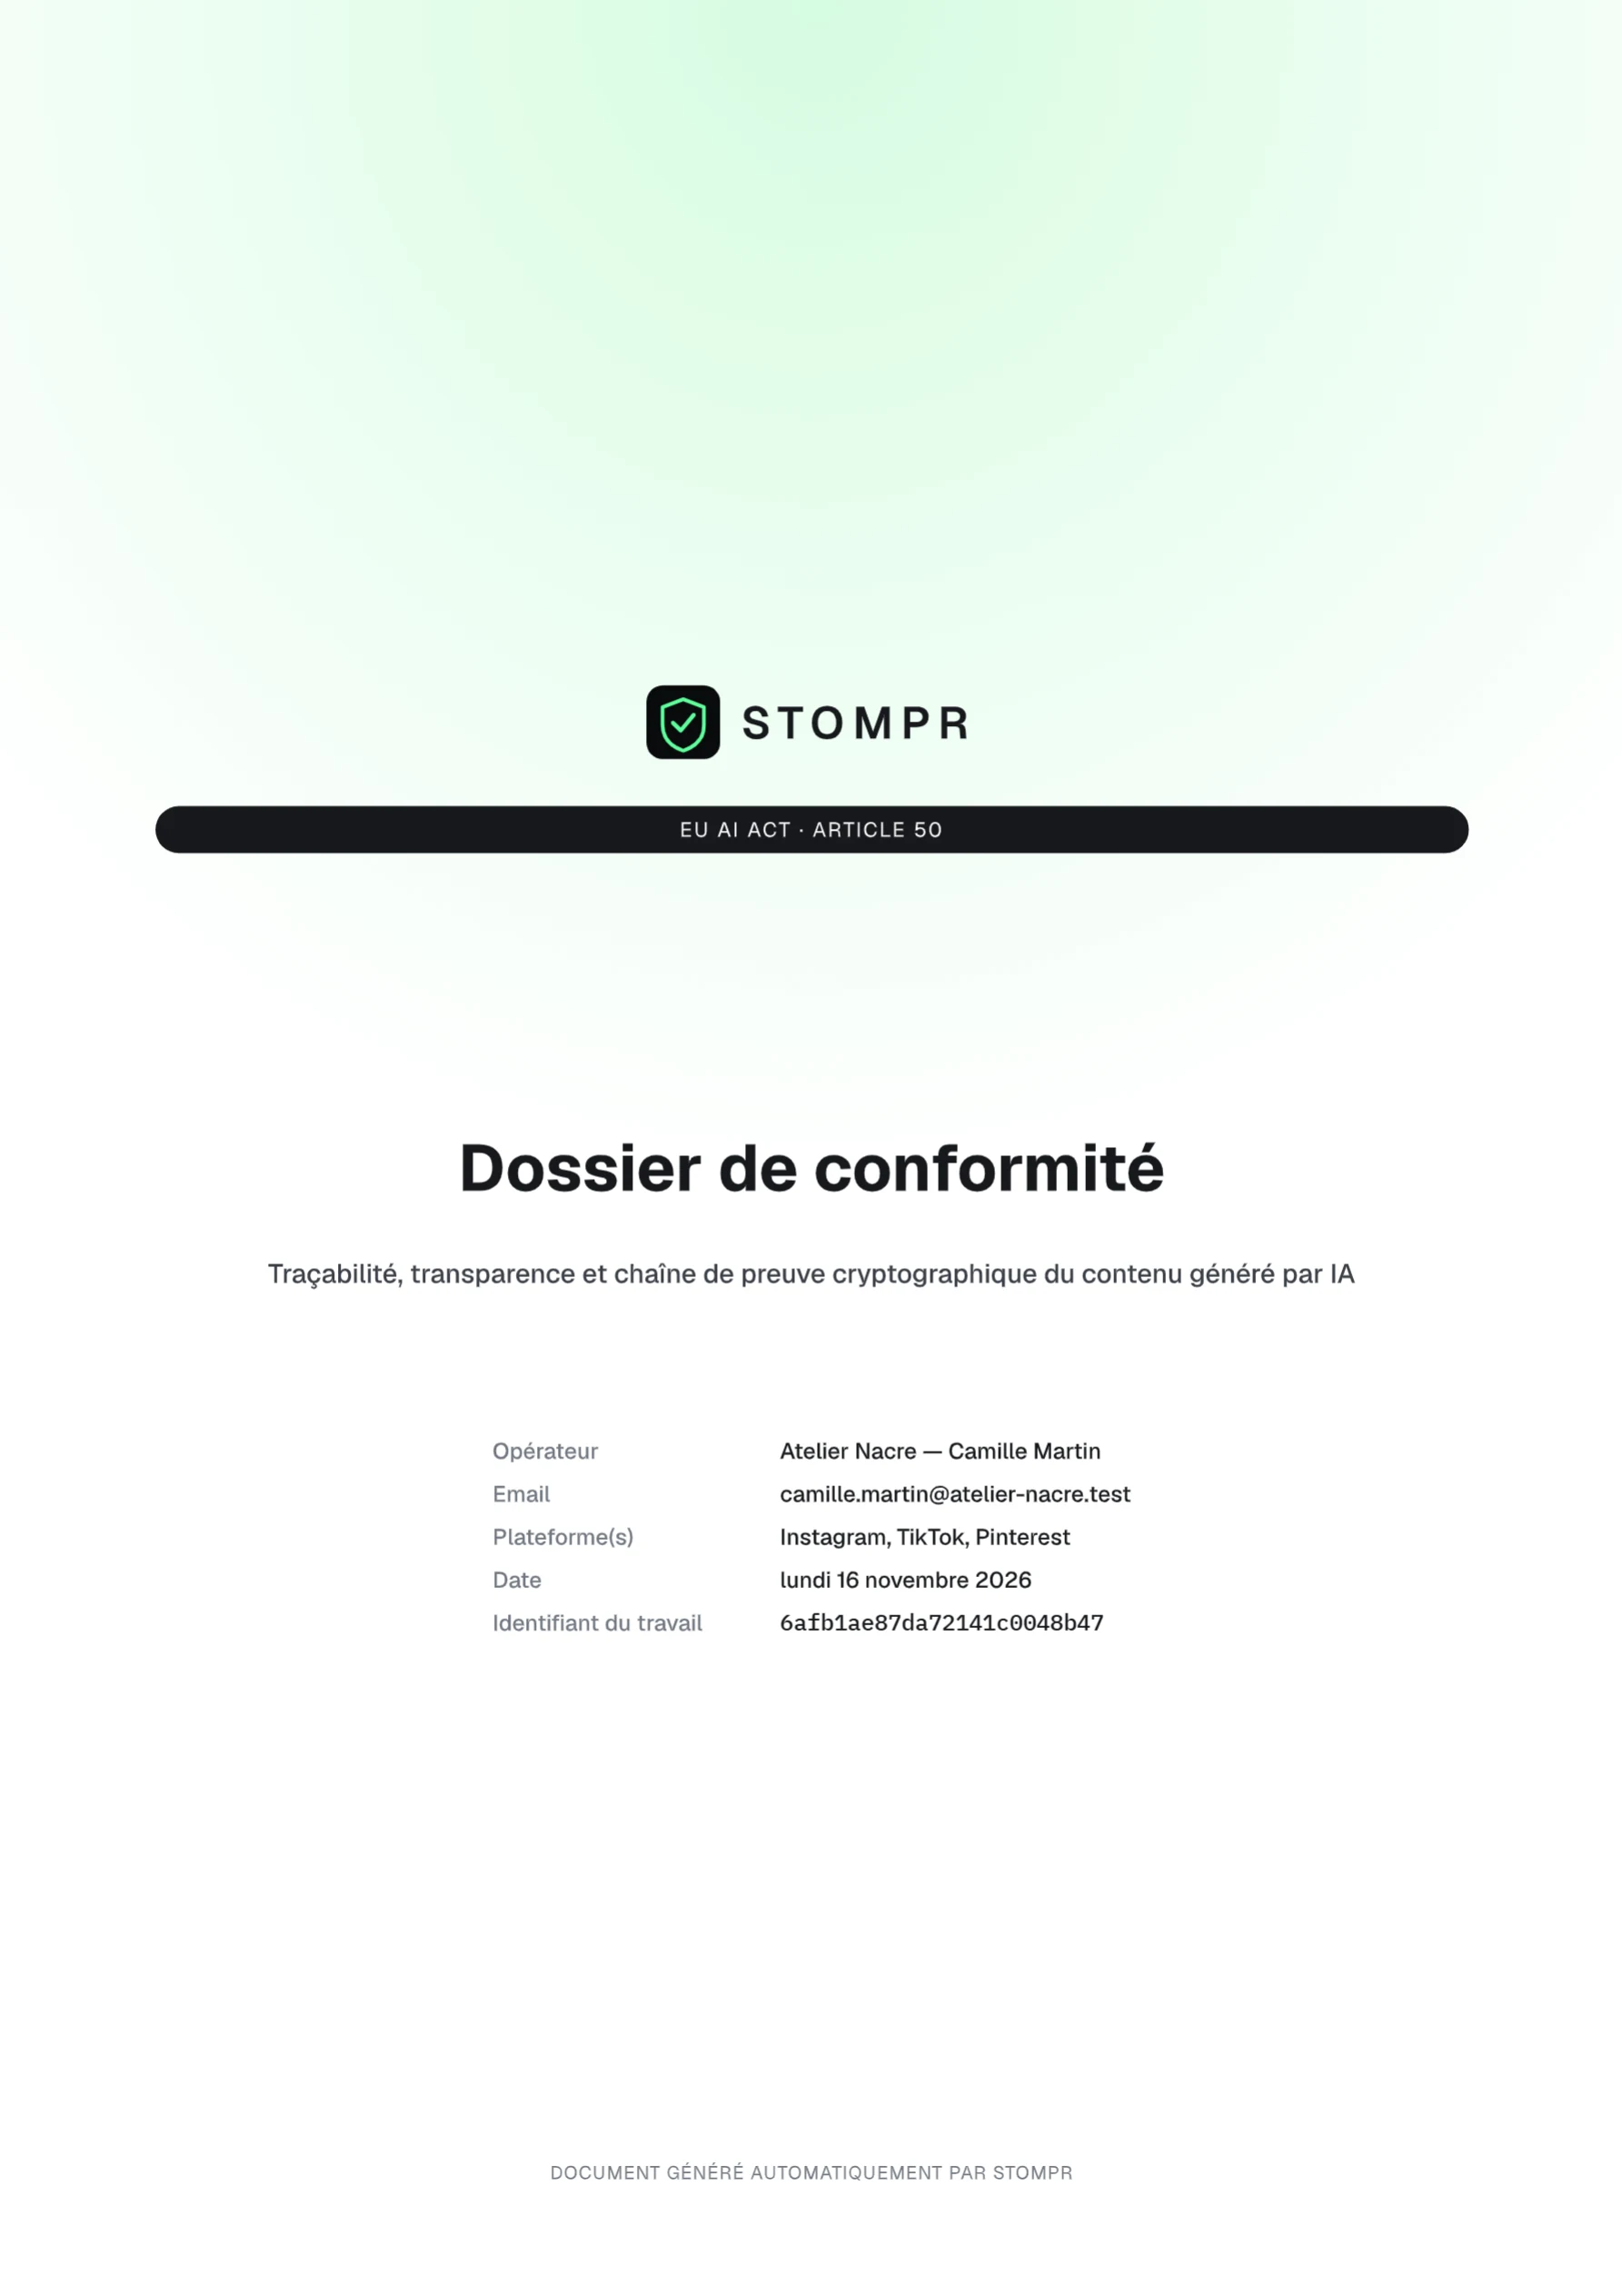
Pour chaque traitement, Stompr générait un PDF qui reprenait le fichier, la méthode de détection, les marquages appliqués, la signature C2PA et les empreintes : la preuve à présenter en cas de contrôle au titre de l’article 50.

Une page du dossier de conformité.
Vérification

Un vérificateur ouvert à tous

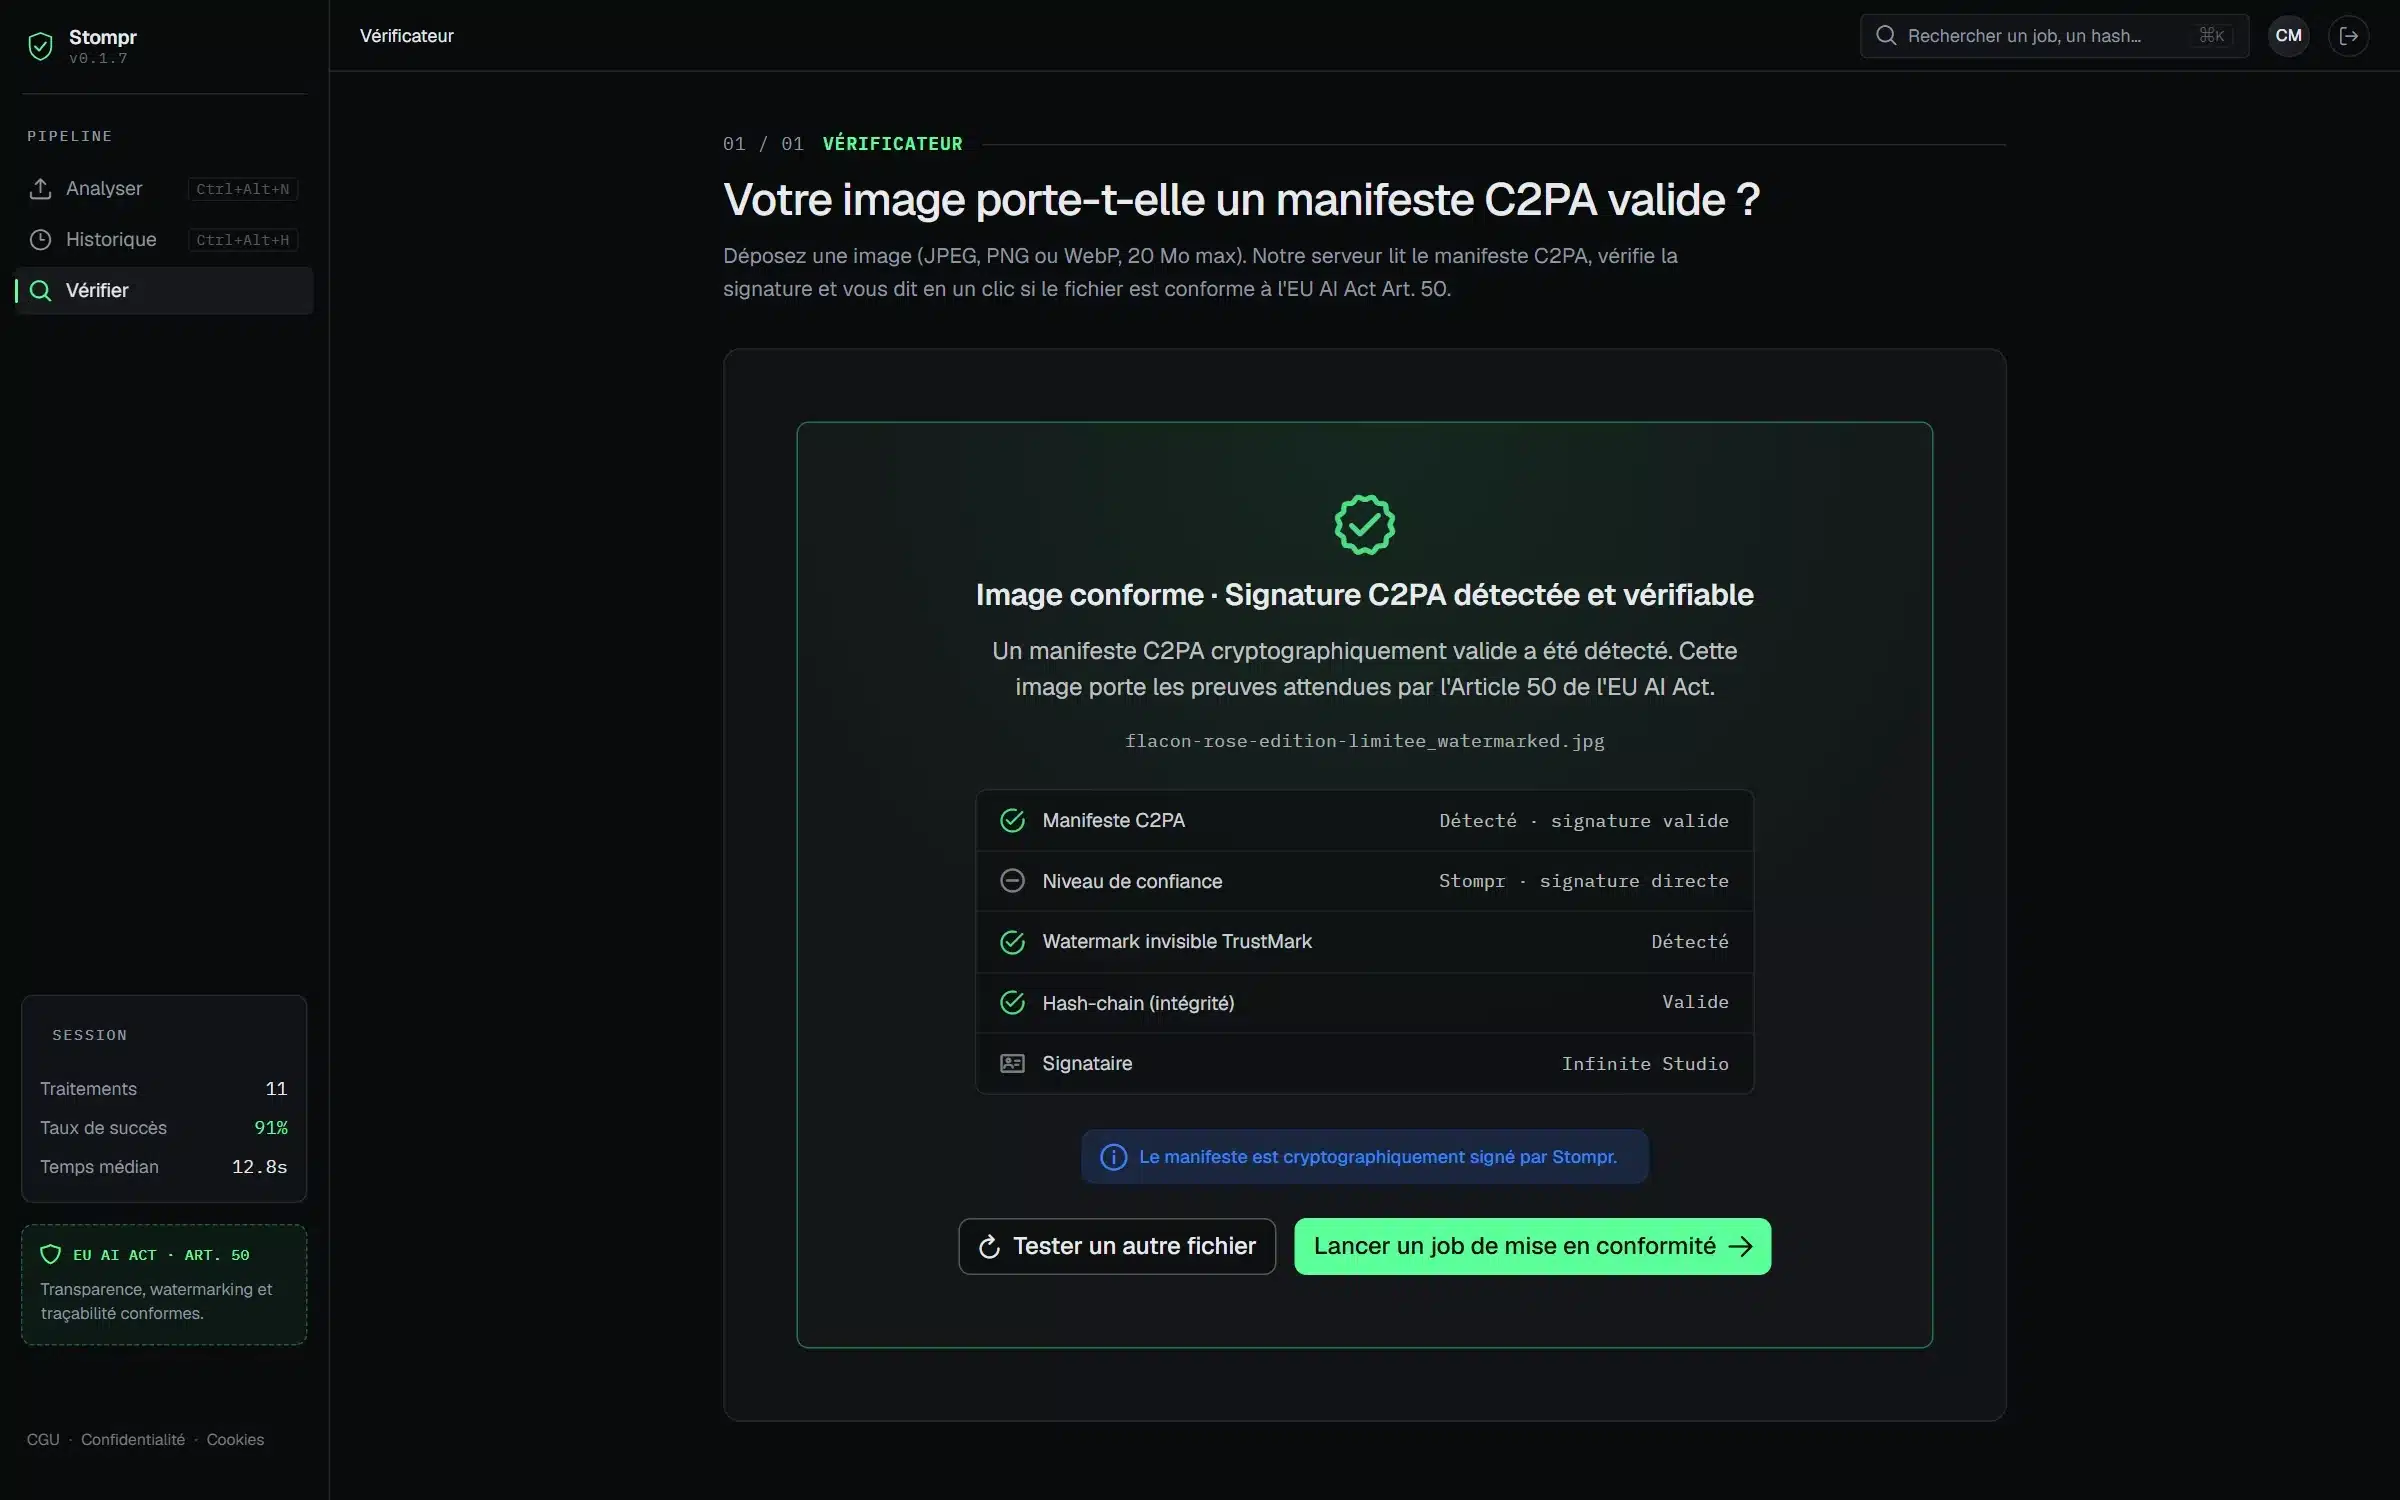
Une page publique lisait le manifeste C2PA d’une image et disait si sa provenance était vérifiable, sans créer de compte. C’était aussi la porte d’entrée du produit : on vérifie une image, puis on découvre l’offre.

La vérification de la provenance d’une image.
En images

Stompr, à l’écran

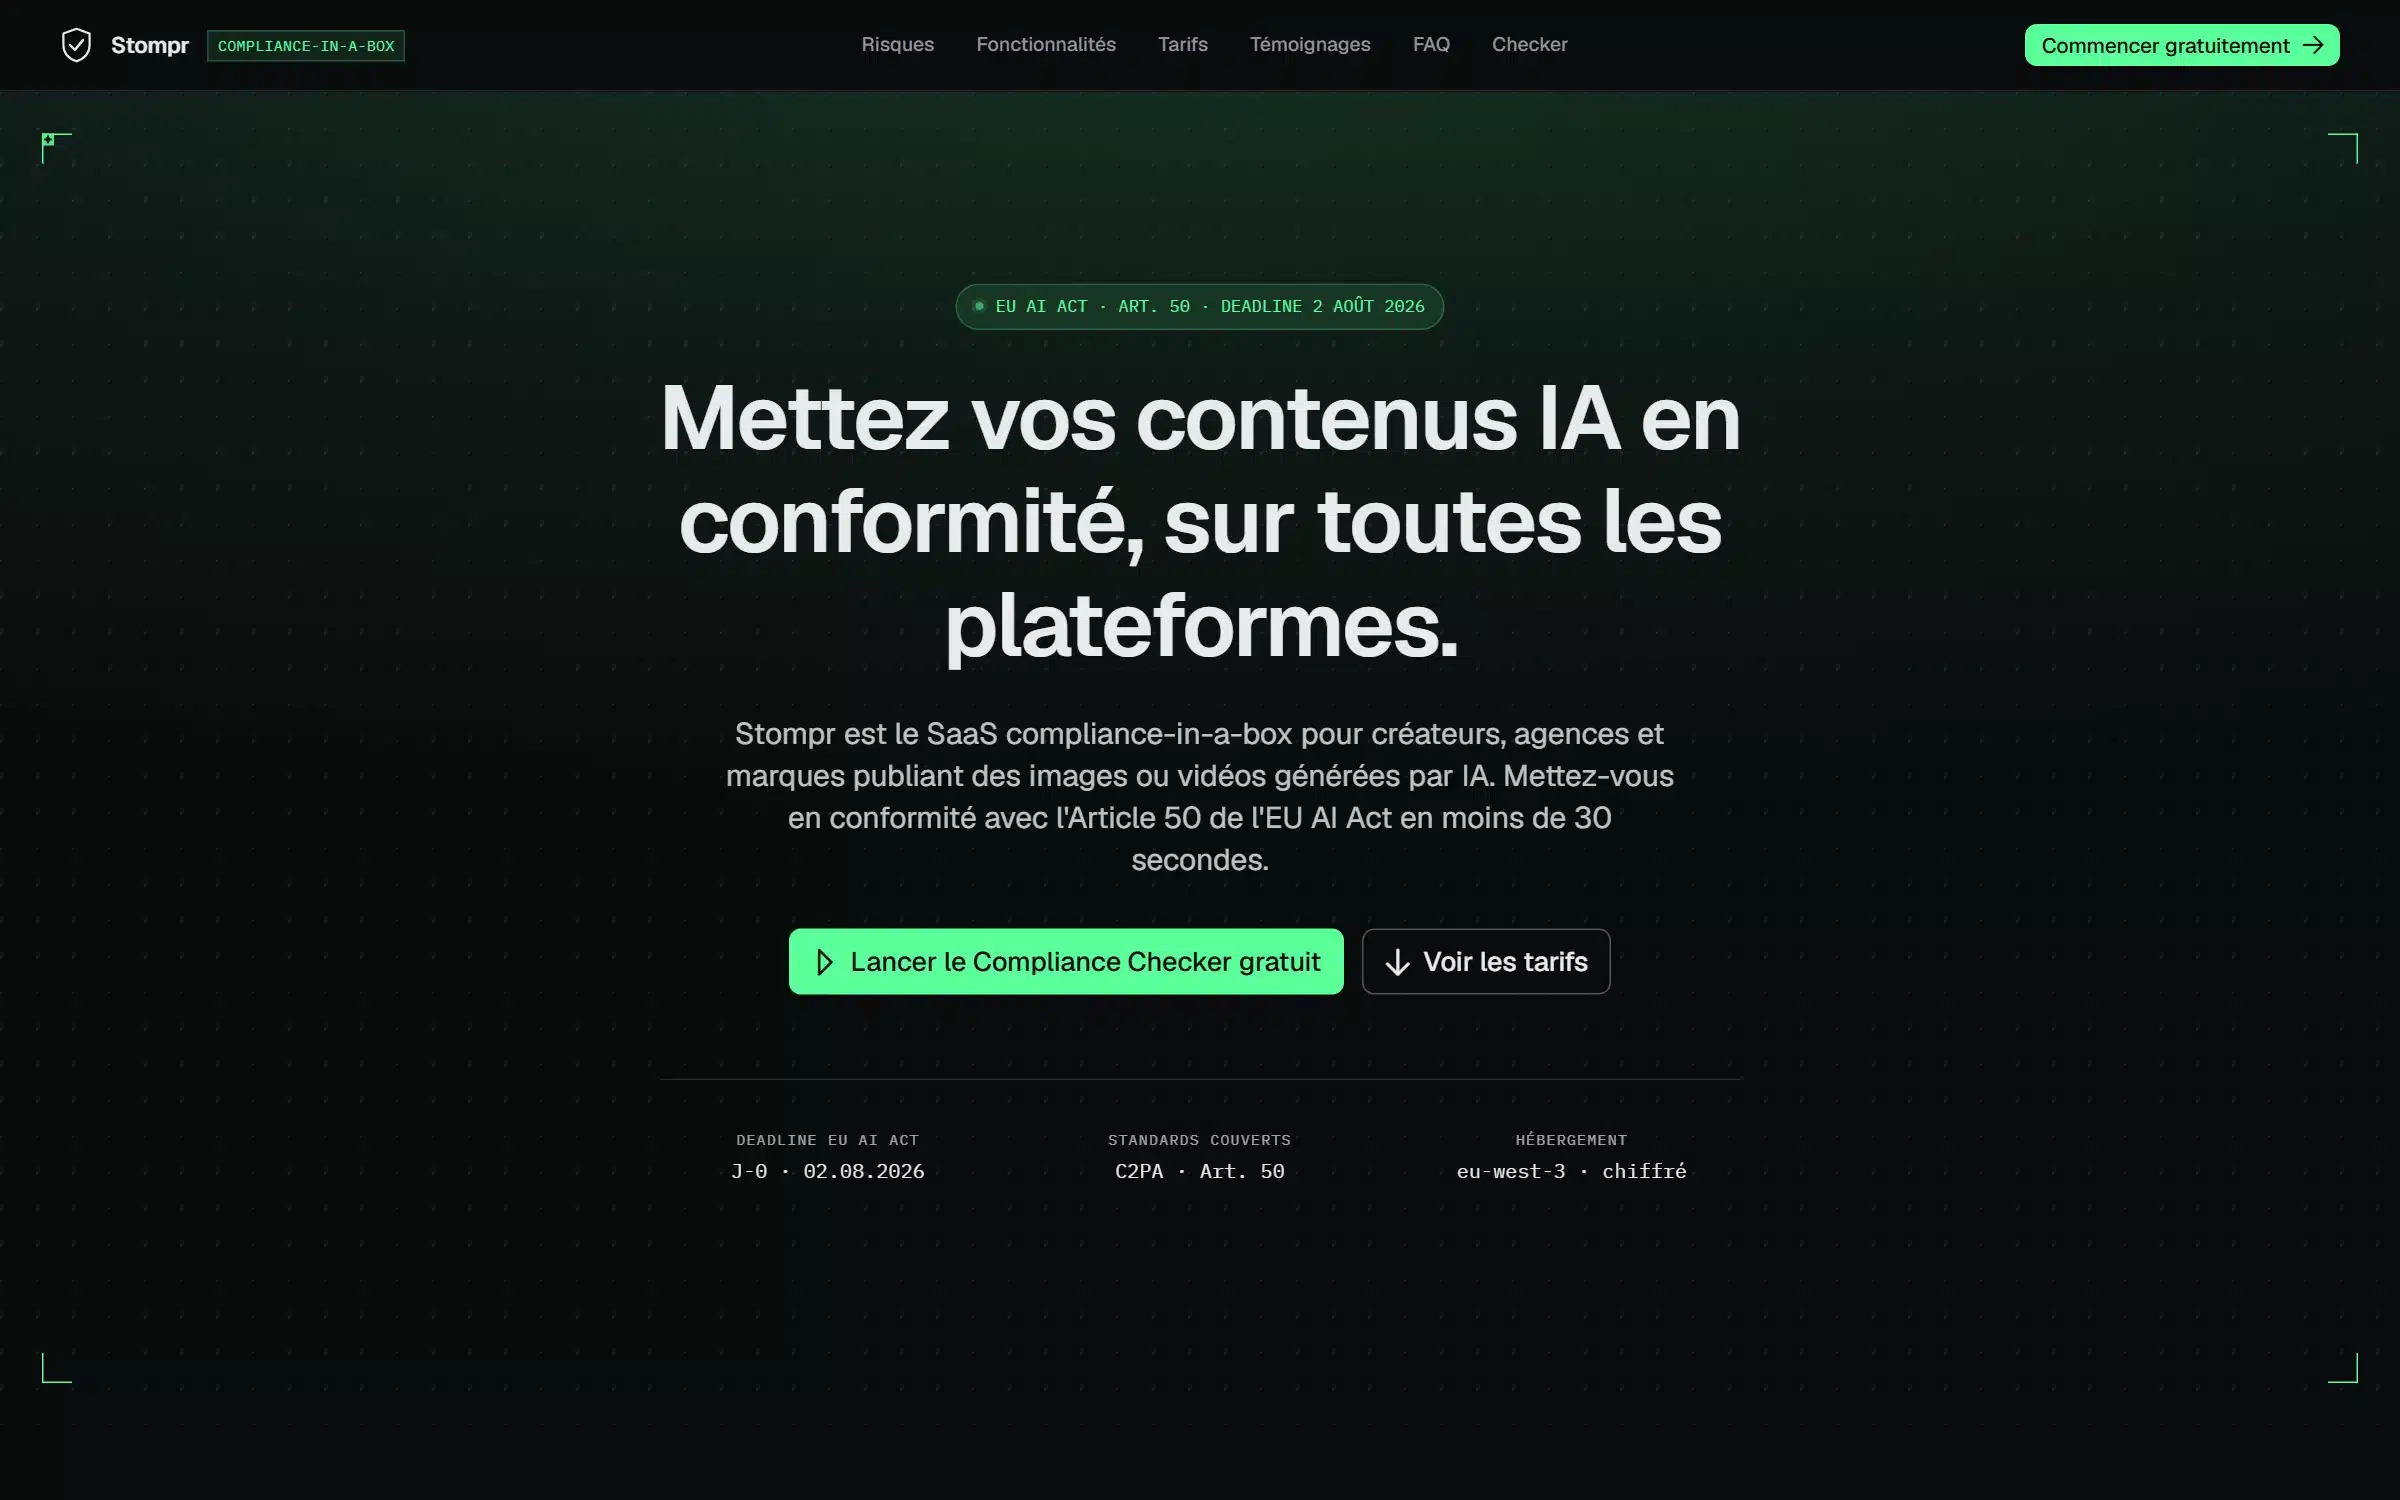
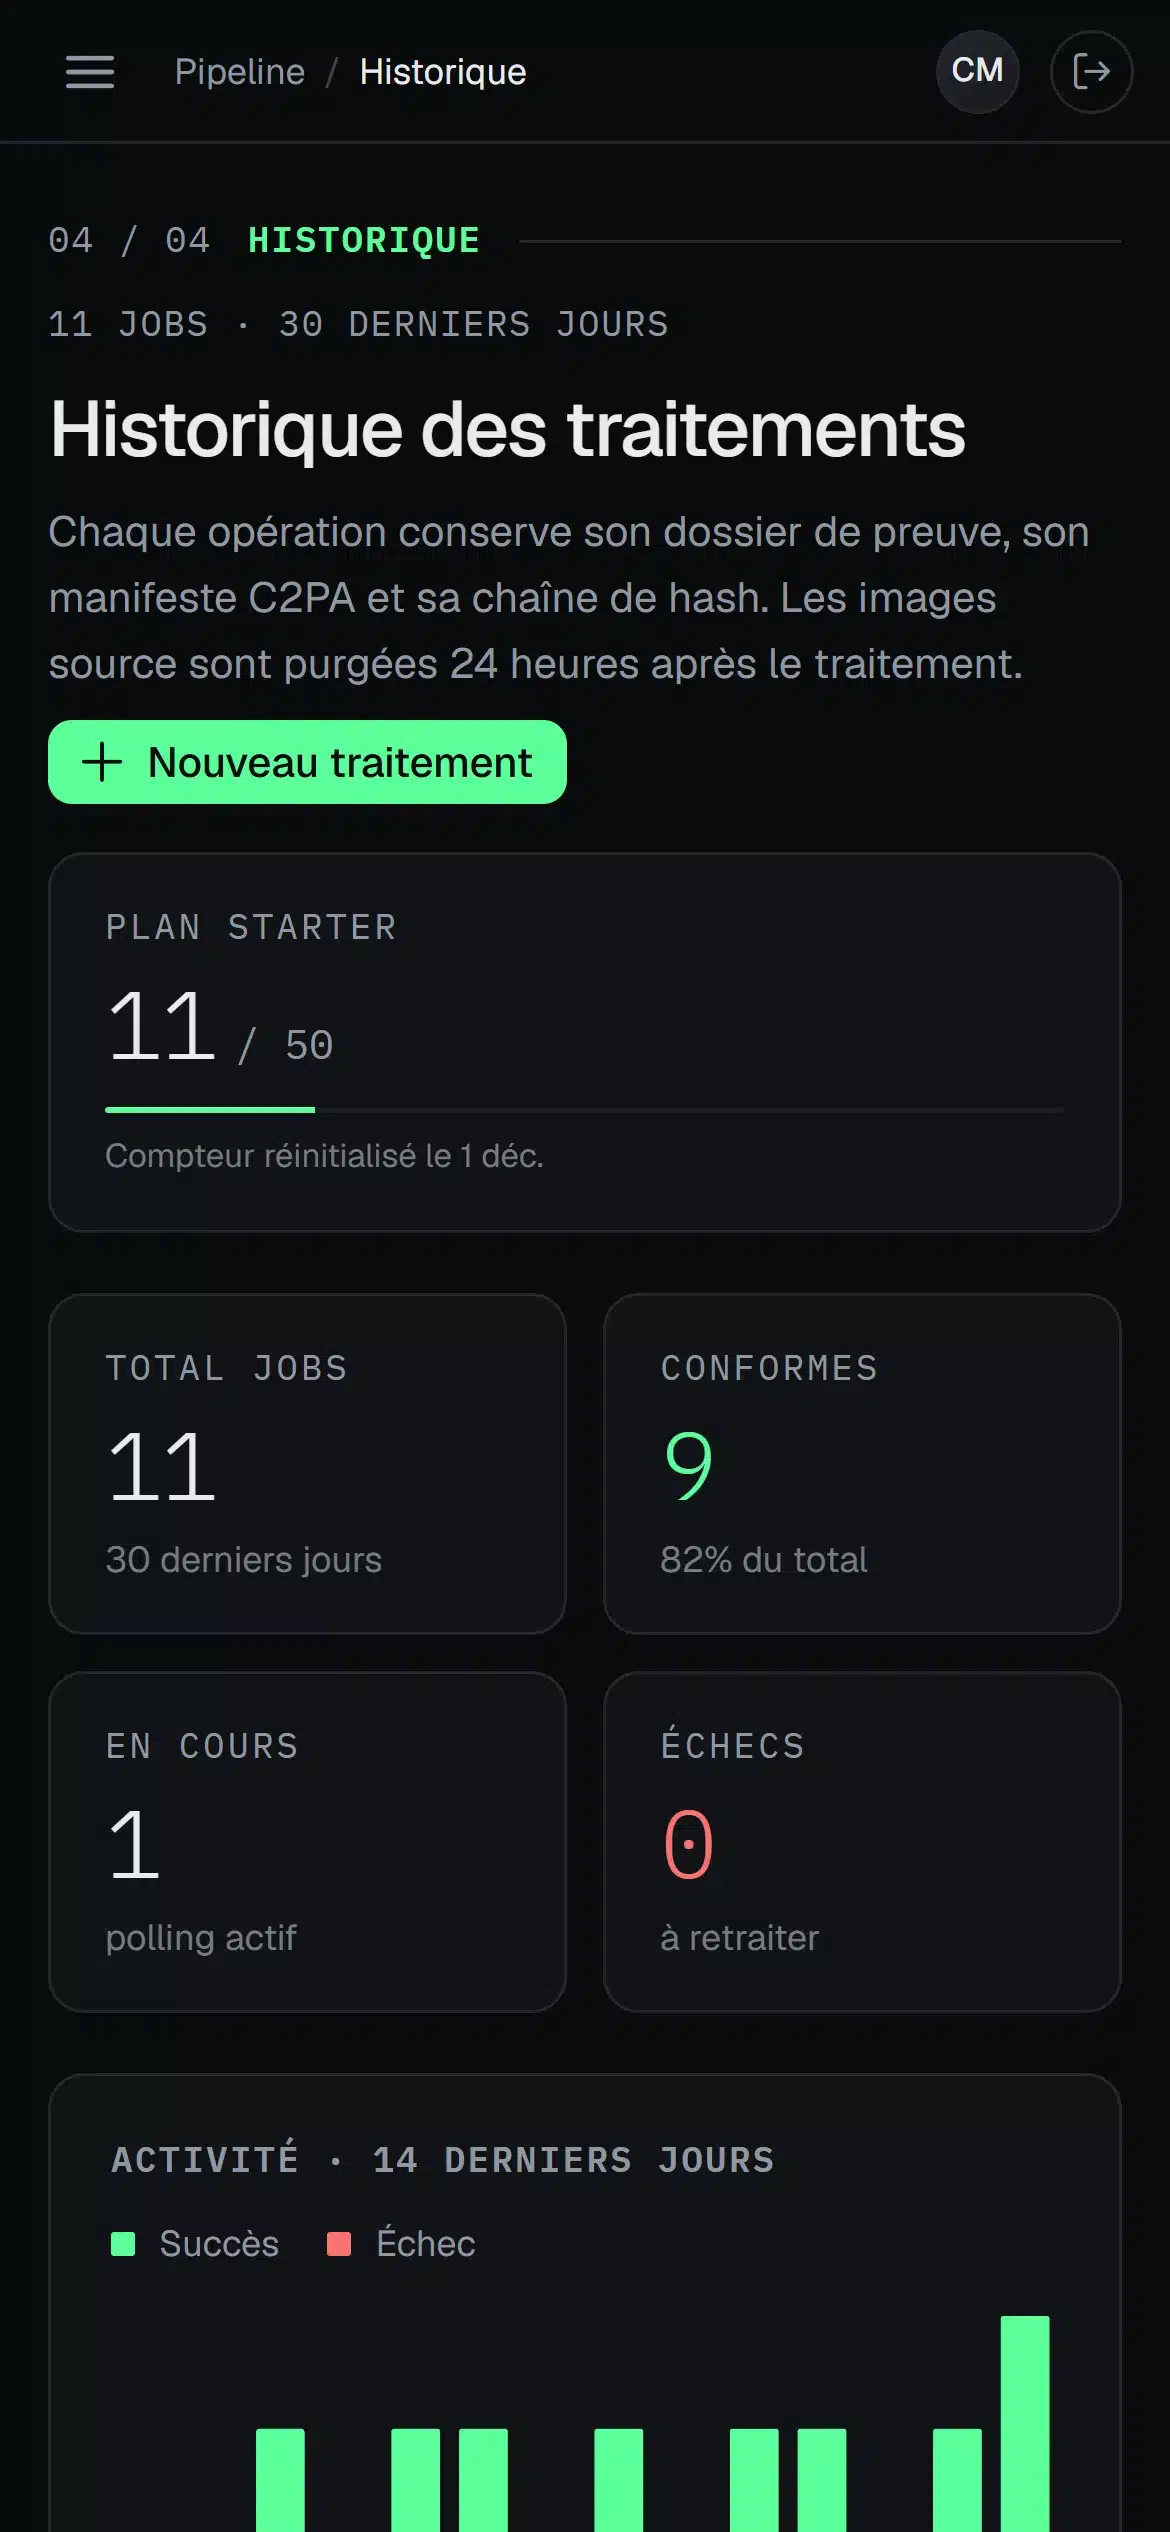
Captures du produit, sur des images de démonstration.

La page d’accueil du produit.
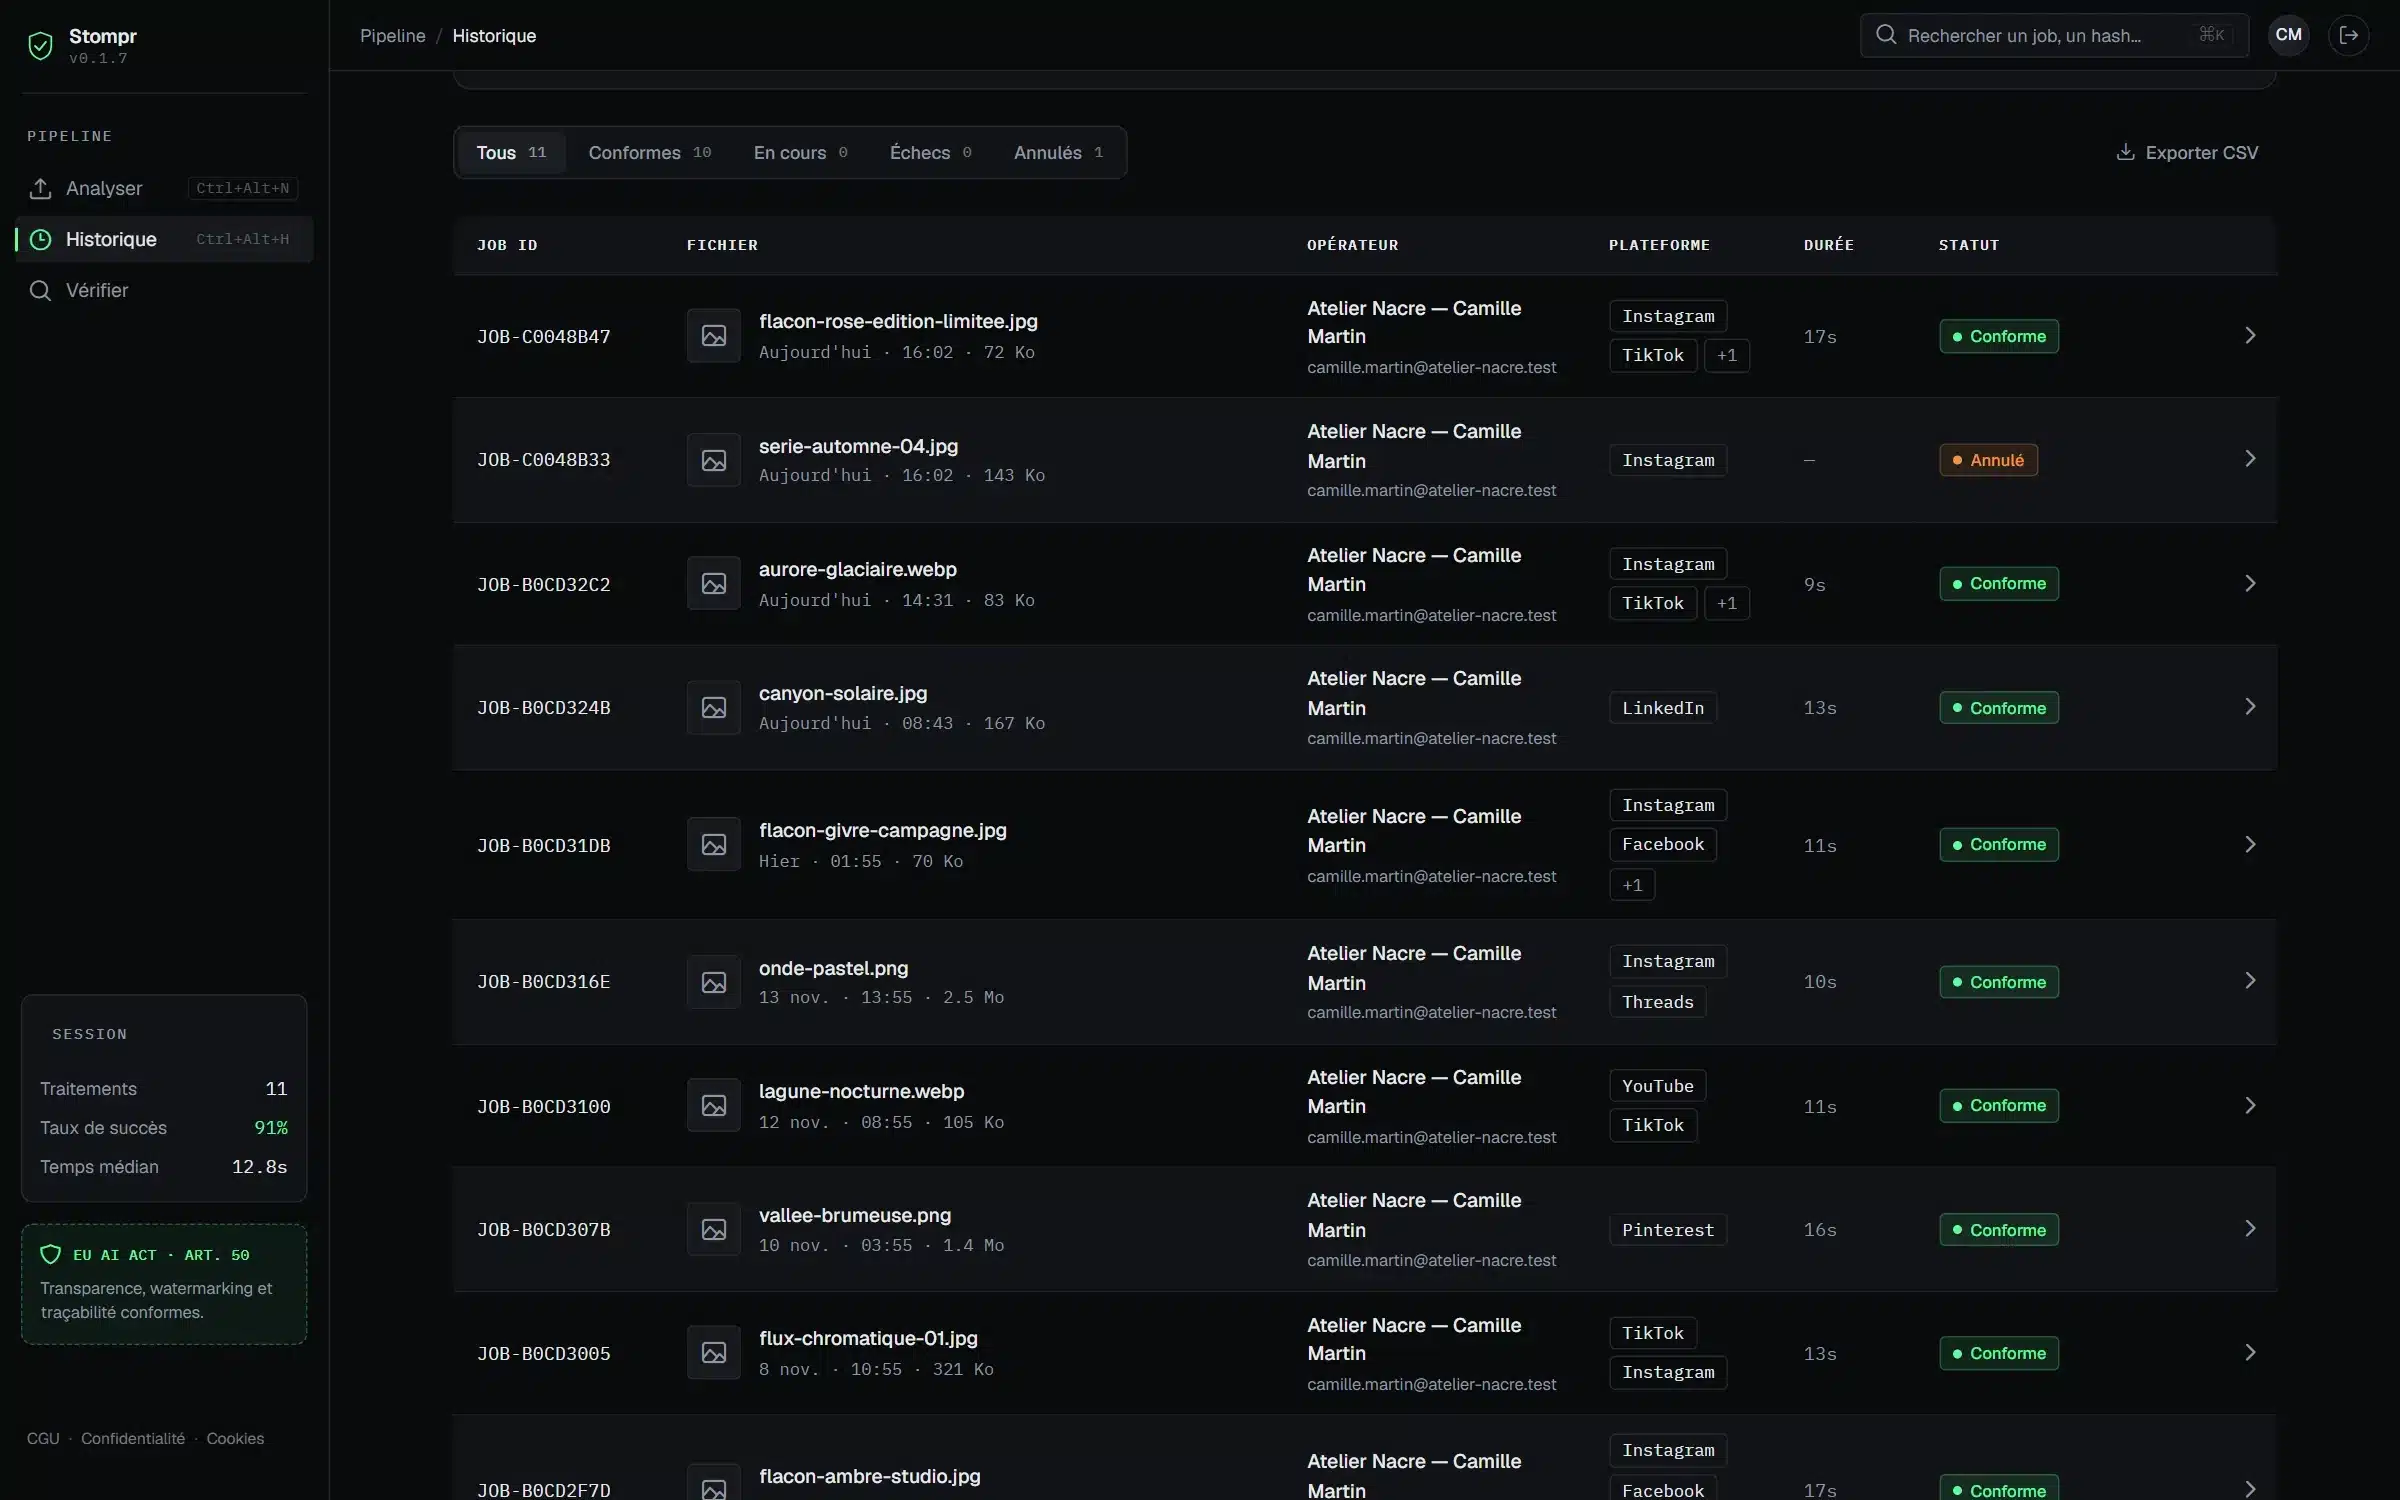
Tous les fichiers traités, leur statut et leurs téléchargements.
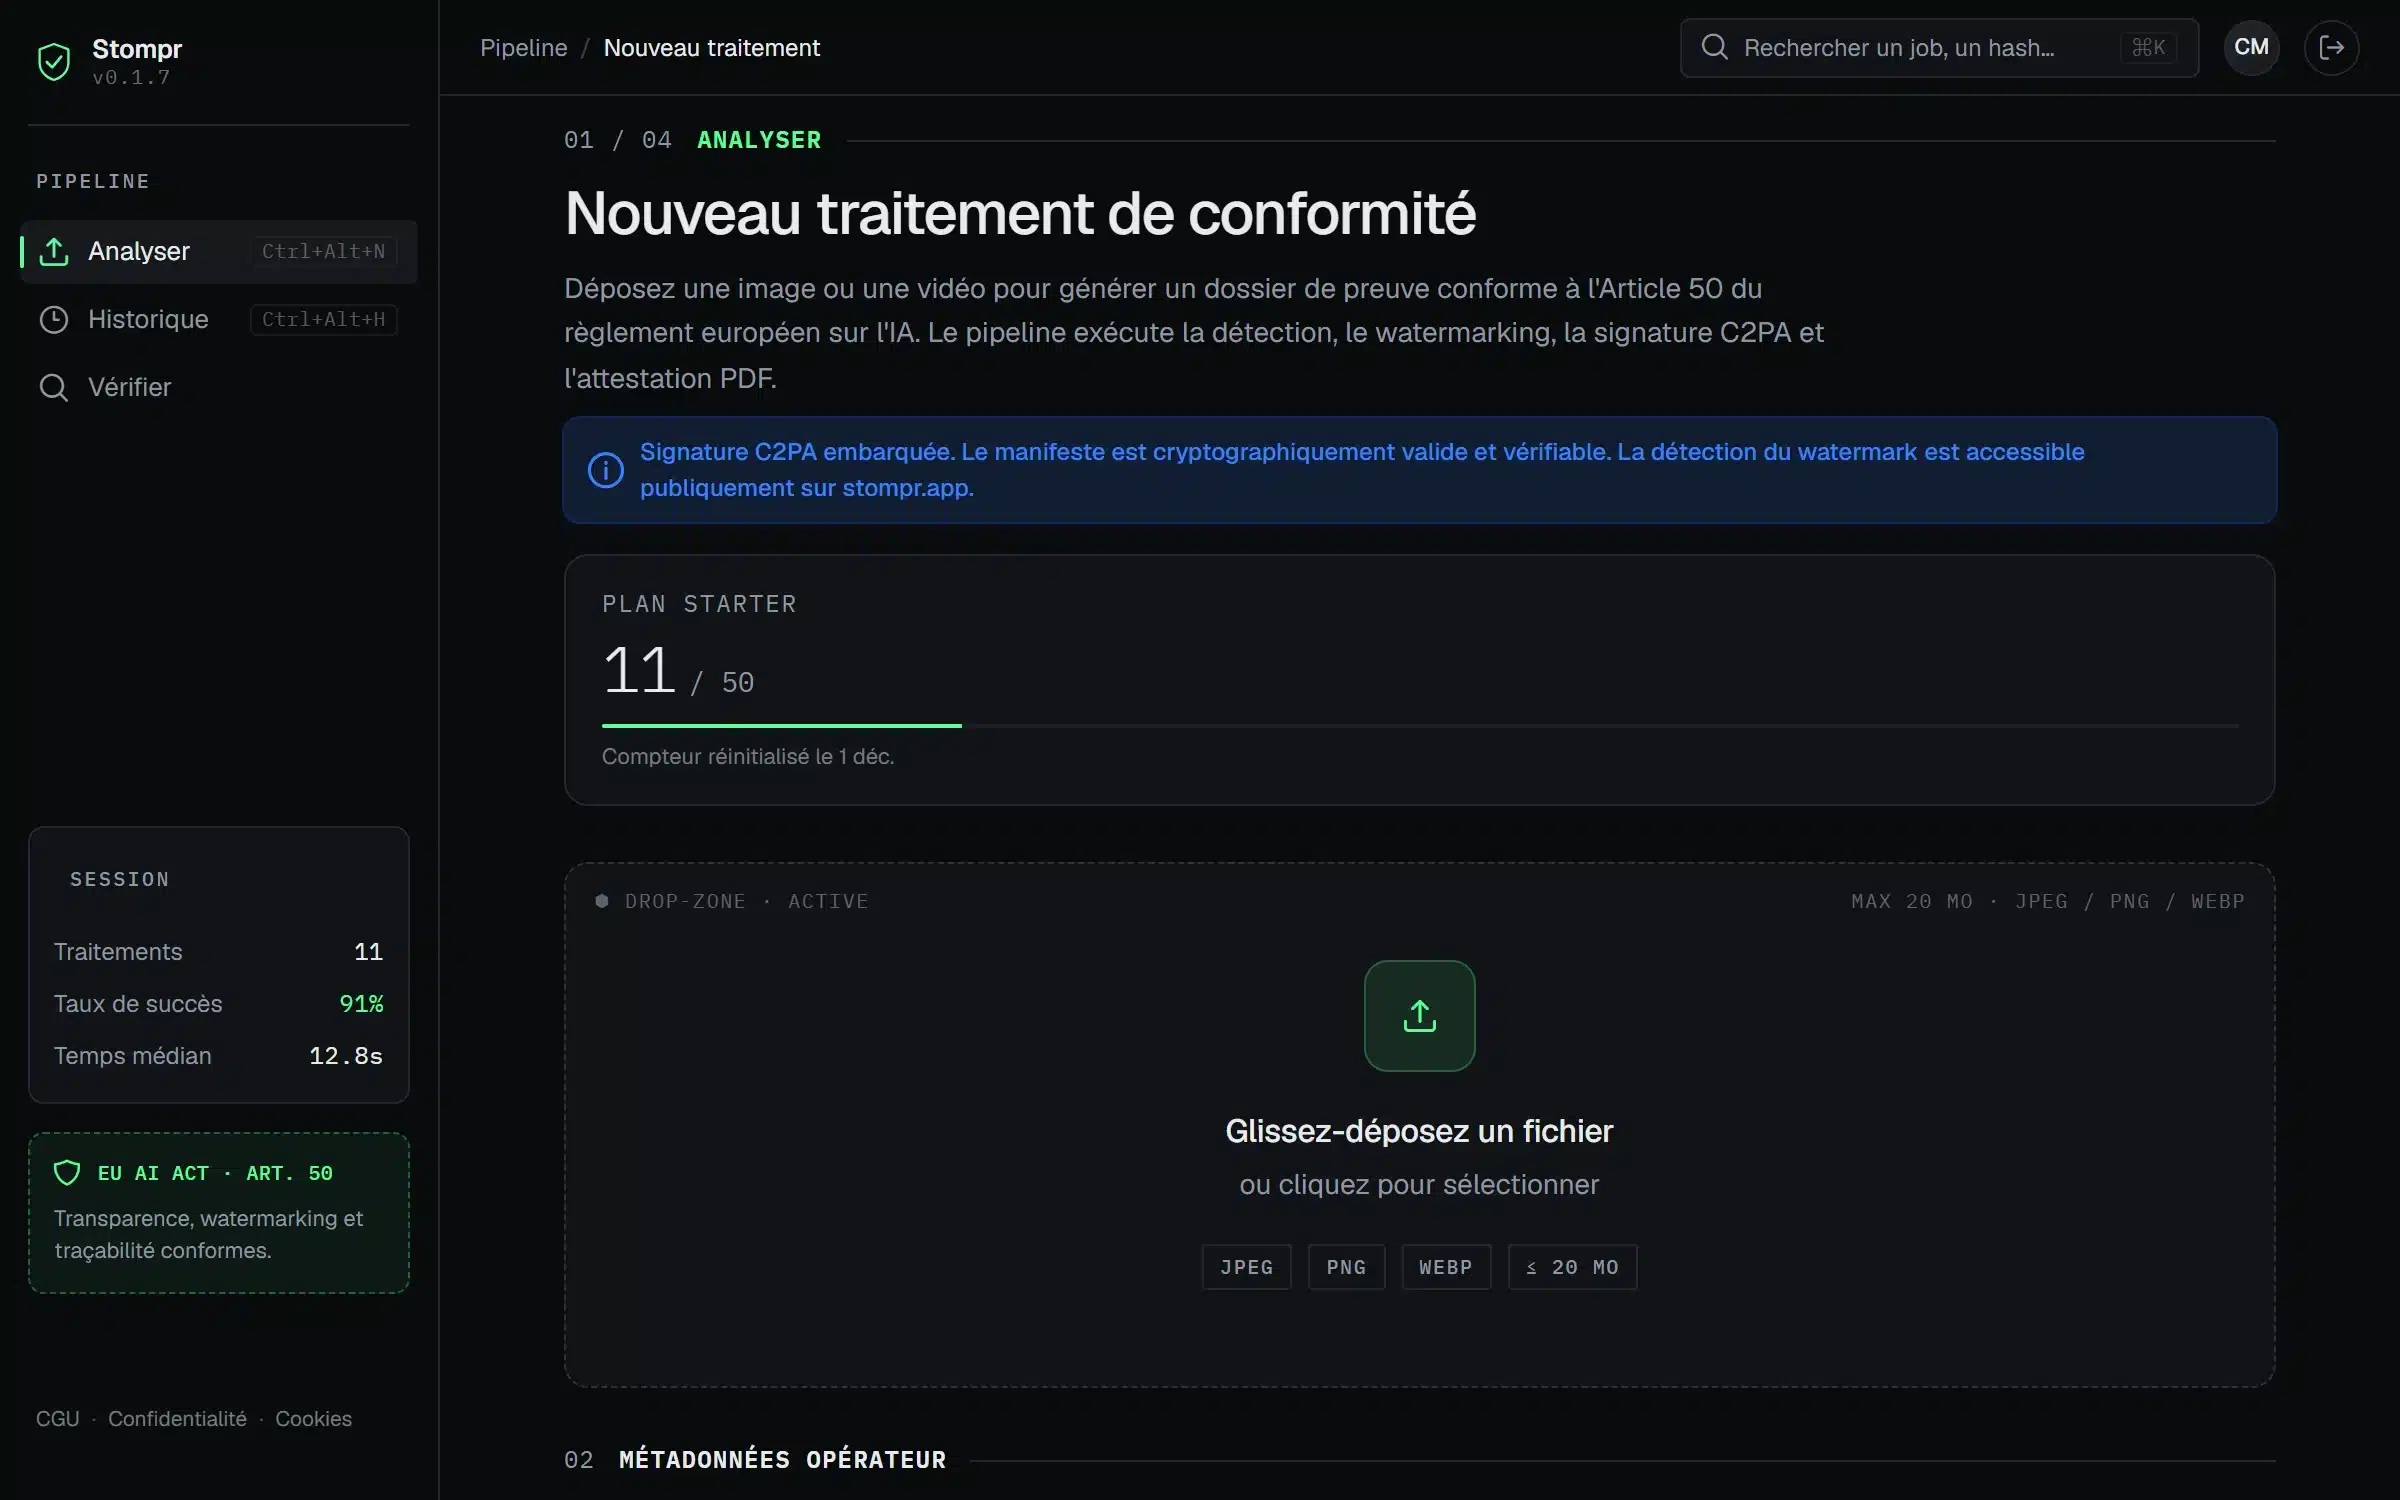
La formule en cours et le nombre de fichiers restant ce mois-ci.
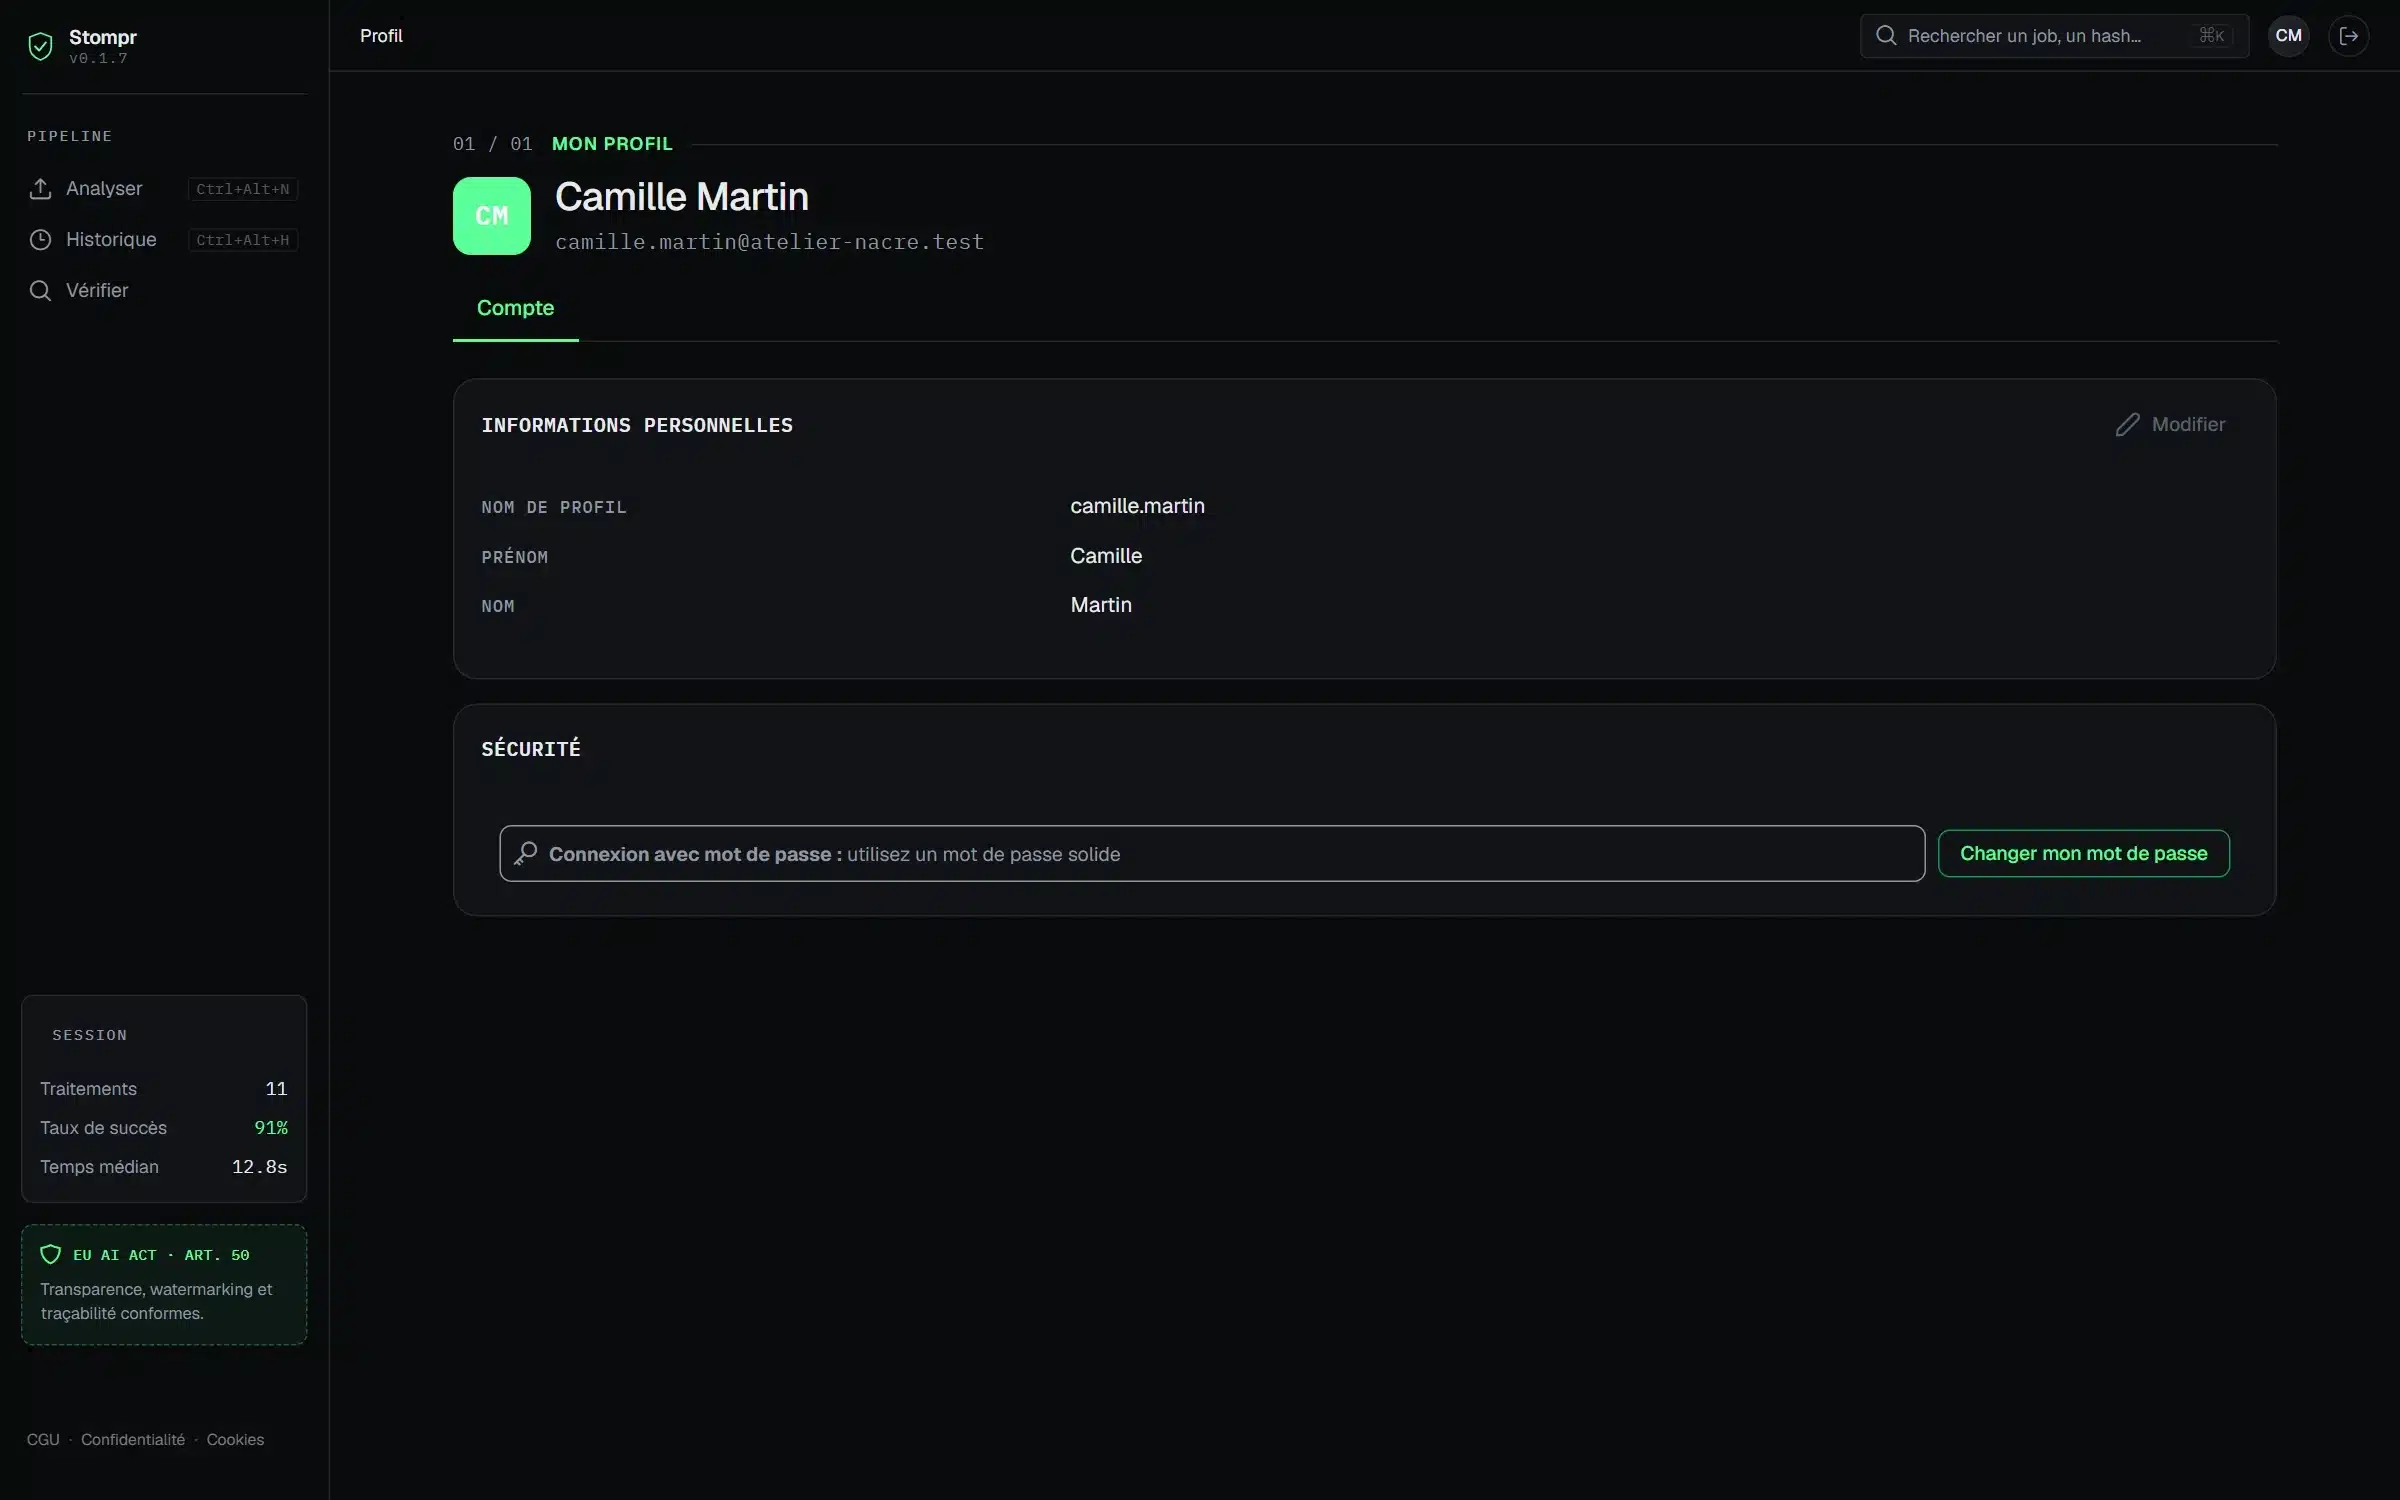
Le compte et ses réglages.
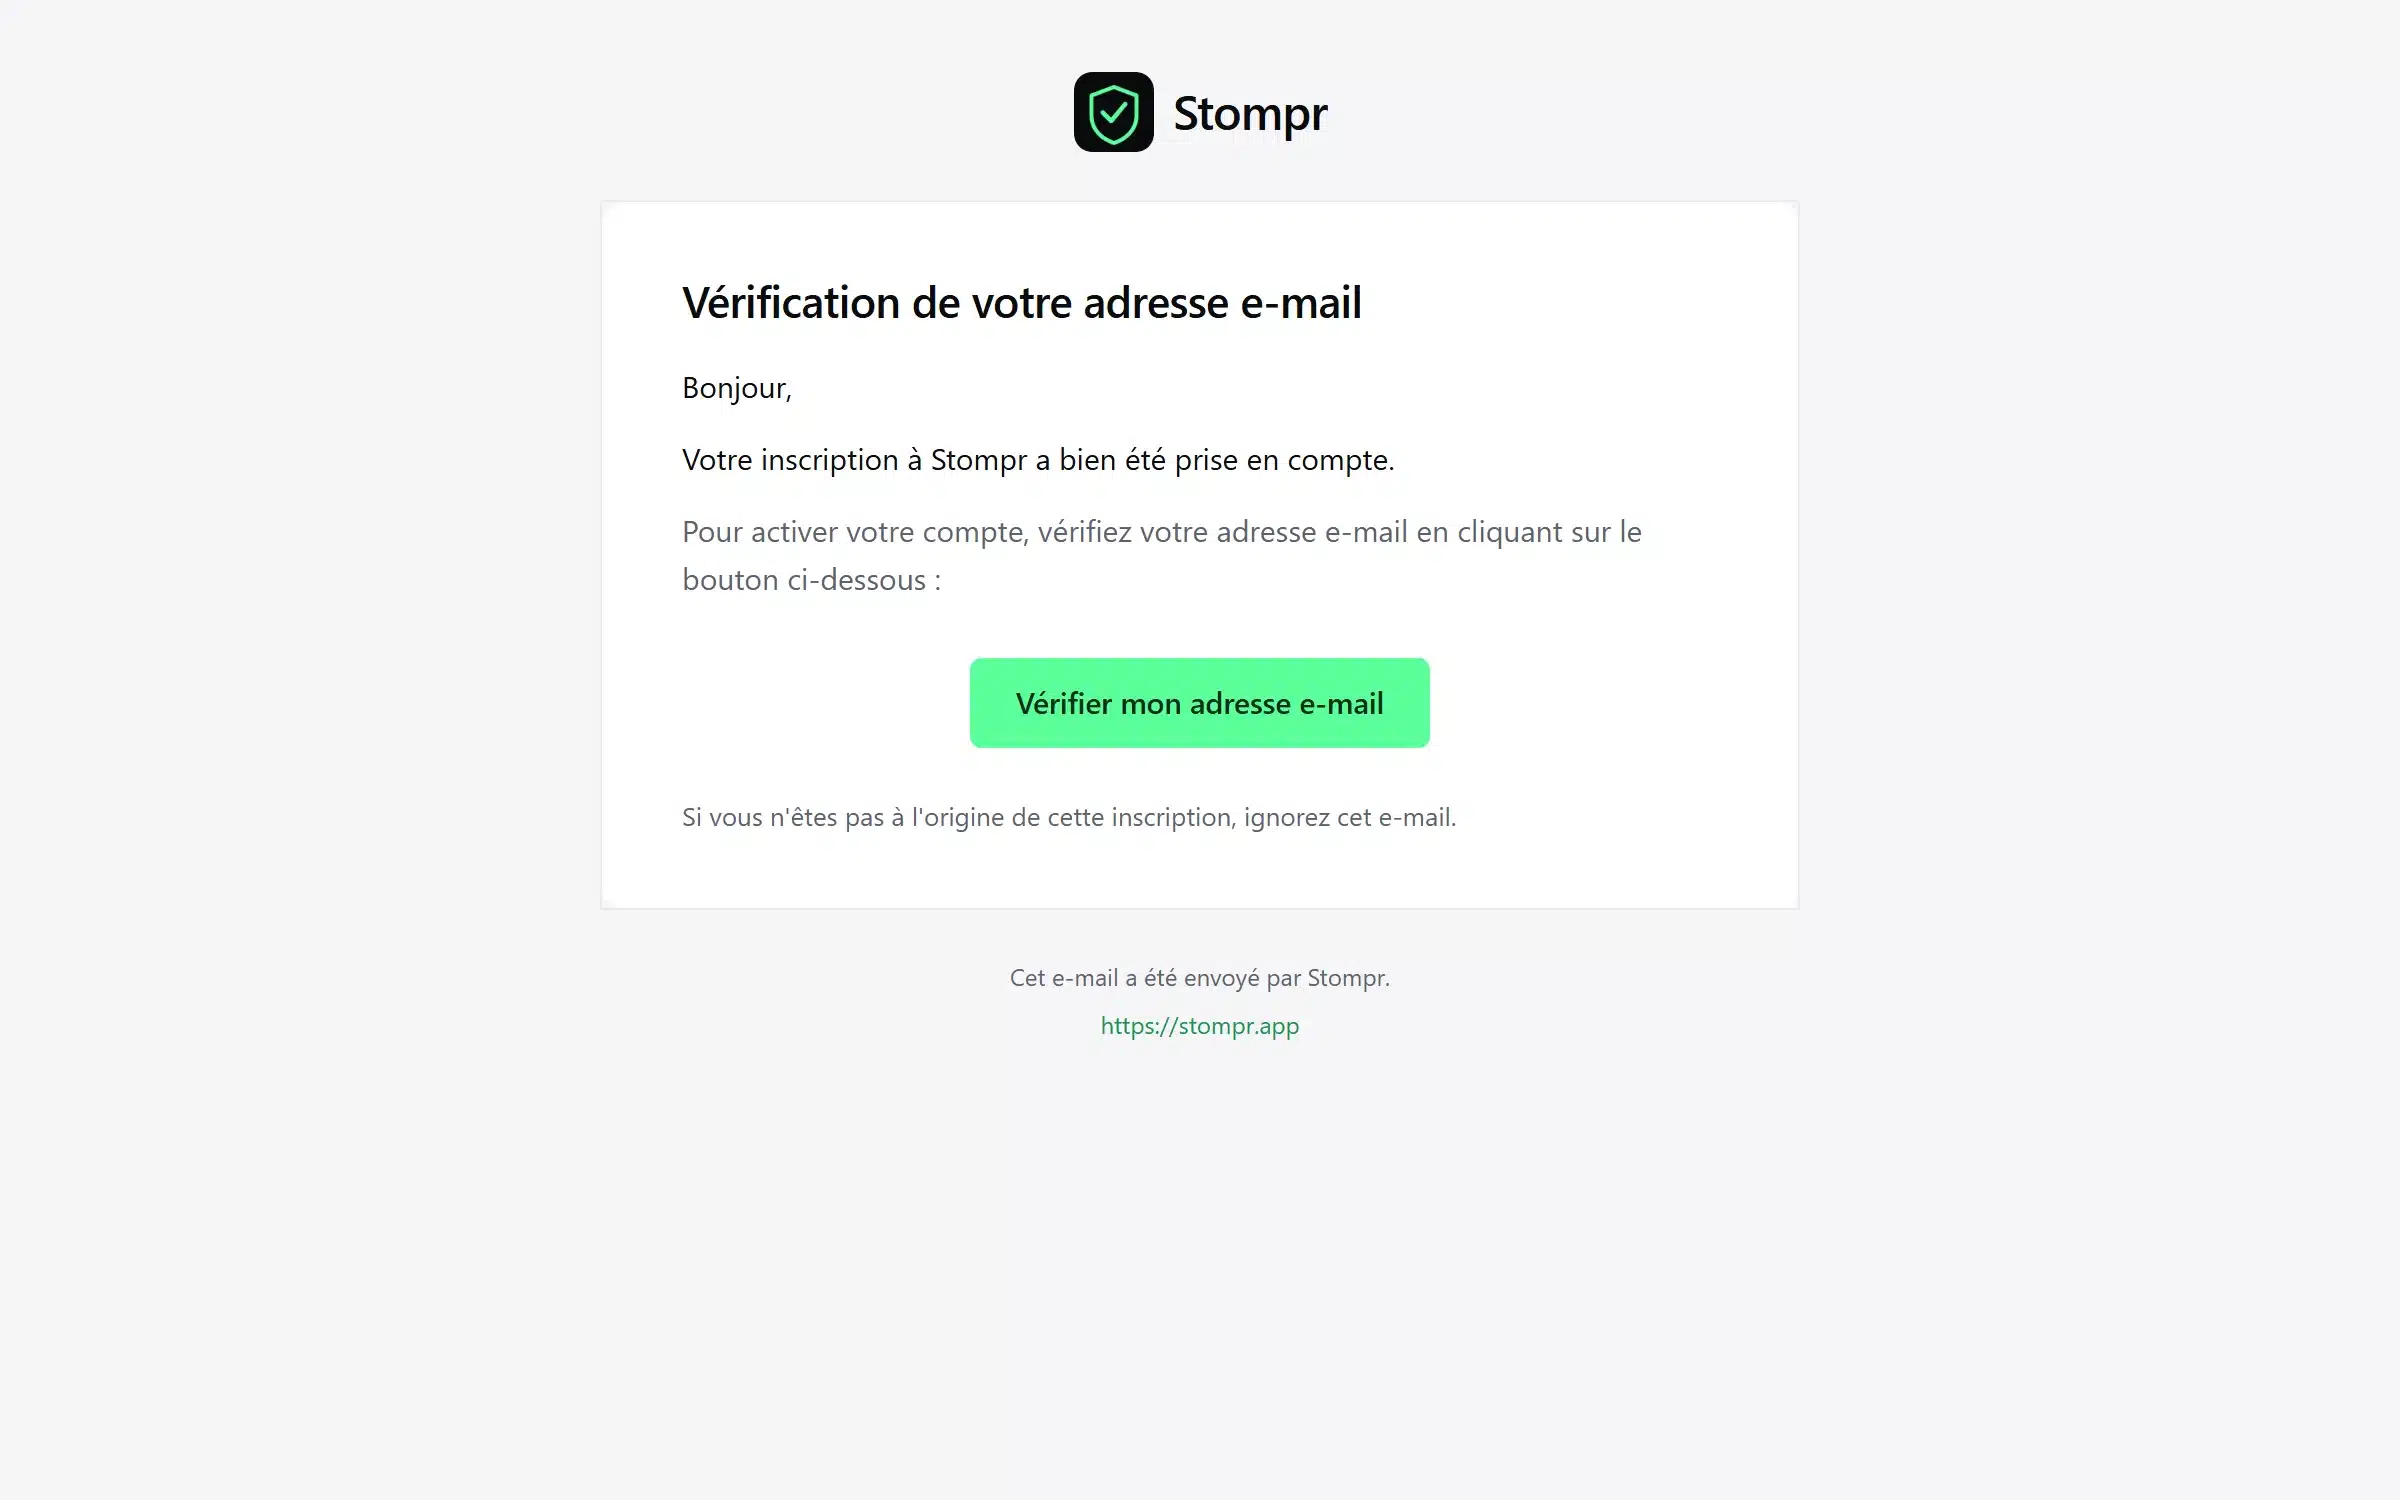
Les e-mails envoyés par le produit, à ses couleurs.
L’espace client sur téléphone.
04 · Sous le capot

Un vrai SaaS, pas une maquette

Stompr a été construit comme les logiciels que nous livrons à nos clients : une application Angular, une API NestJS, MongoDB, et une file d’attente Redis qui traitait les images une par une, avec reprise en cas d’erreur.

Les fichiers étaient stockés sur AWS S3 et supprimés automatiquement au bout de 24 heures, conformément au RGPD. Les e-mails partaient par AWS SES. Comptes et vérification d’adresse, formules d’abonnement avec quota mensuel, consentement aux cookies, tests automatisés et déploiement continu faisaient partie de la première version.

Application web (Angular)
API (NestJS), reliée à la base de données (MongoDB) et aux e-mails (SES)
File d’attente (Redis)
Traitement (détection, filigrane, C2PA, PDF)
Stockage (S3, purge à 24 h)
05 · Ce que ce produit montre

Ce que Stompr dit de notre façon de travailler

Stompr n’est plus commercialisé. Il reste la preuve que nous savons concevoir, lancer et faire tourner un SaaS complet, de la première ligne de code à la mise en production.

Du sujet à la production en 9 jours

Premier commit le 23 avril 2026, mise en production le 2 mai, avec comptes, abonnements, e-mails et tests.

Des standards maîtrisés

C2PA, filigranes invisibles, empreintes cryptographiques : nous allons chercher les briques techniques du sujet et les rendons utilisables.

Un produit complet

Site de présentation, espace client, vérificateur public, formules, conformité RGPD : tout ce qu’un SaaS doit avoir pour être lancé.

Et chez vous ?

Si votre projet ressemble à celui-ci, nous pouvons en parler en 30 minutes. La formation de vos équipes est comprise, et finançable par votre OPCO.

Portail client
Gestion d’interventions terrain
Contrôle de documents par IA
Outil connecté à des API que vous ne maîtrisez pas
RRRaphaël Rogerrroger@infinitestudio.fr · 07 81 44 68 21
30 minutes pour en parler. On repart avec une première lecture de votre projet.
QualiopiOrganisme certifié Qualiopi — catégorie : actions de formation. Formation de vos équipes finançable par votre OPCO.