Audit de sécurité
Clés d’API exposées, authentification, droits des utilisateurs, dépendances vulnérables.
Vous avez construit votre application avec Lovable, Bolt, Cursor ou un autre outil d’IA, et elle fonctionne en démonstration. Pour l’ouvrir à de vrais utilisateurs, avec leurs données et leurs paiements, il lui manque souvent l’essentiel : la sécurité, des tests, une mise en production suivie. On l’audite, on garde ce qui a fait ses preuves (vos parcours, vos écrans, vos données) et on lui donne une base solide.
Les outils d’IA permettent de construire une application en quelques jours : c’est une vraie avancée pour tester une idée. Le cap difficile vient après, quand l’application doit tenir face à de vrais utilisateurs. C’est le moment de la faire reprendre quand ces situations se présentent :
Votre application créée avec l’IA est auditée (sécurité, données, code), puis reconstruite ou fiabilisée pour devenir votre application en production : sécurisée, testée, suivie. Les parcours et les données sont conservés. Prototype pris pour modèle, données conservées, code source livré.
Le plus souvent, on reconstruit l’application sur une base que nous maîtrisons, en prenant votre prototype pour modèle et en reprenant vos données : c’est ce que nous avons fait pour Iléou. Quand le code généré est sain, on le garde, on le sécurise et on le complète. L’audit vous dit laquelle des deux voies vous convient.
| Critère | Reconstruire sur une base maîtrisée | Fiabiliser l’application |
|---|---|---|
| Adapté quand | Le code est trop emmêlé pour évoluer sans tout casser, ou l’application doit grandir | Le code est lisible et les parcours tiennent la route |
| Sécurité | Prévue dès la conception | Failles corrigées, règles d’accès vérifiées |
| Votre interface | Reprise comme modèle, écran par écran | Gardée telle quelle, corrigée là où elle gêne |
| Le budget | Un vrai projet, plus solide pour la suite | Plus léger : on part de l’existant |
| Le délai | Plus long, avec des démonstrations régulières | Rapide : les corrections urgentes d’abord |
| La suite | Une base faite pour durer et grandir | Des évolutions de nouveau possibles |
L’IA écrit vite l’interface et les parcours. Elle laisse souvent de côté ce qui ne se voit pas en démonstration : c’est là qu’on intervient.
Clés d’API exposées, authentification, droits des utilisateurs, dépendances vulnérables.
Règles d’accès de la base vérifiées une par une, sauvegardes en place.
Le code versionné, avec un environnement de test séparé de la production.
Inscription, paiement, parcours principaux : vérifiés à chaque modification.
Hébergement, nom de domaine, e-mails, suivi des erreurs et des performances.
Stripe ou un autre prestataire branché proprement, avec les cas d’échec gérés.
Mentions légales, consentement, hébergement des données en Europe.
De nouvelles fonctionnalités sans casser l’existant.
Nous développons chaque jour avec Claude Code, équipé de skills et de plugins que nous avons construits nous-mêmes : nos conventions, des revues de code, des audits de sécurité, de RGPD et d’accessibilité. L’IA fait gagner un temps précieux, à condition d’être encadrée : c’est ce cadre qui manque le plus souvent à une application générée seule.
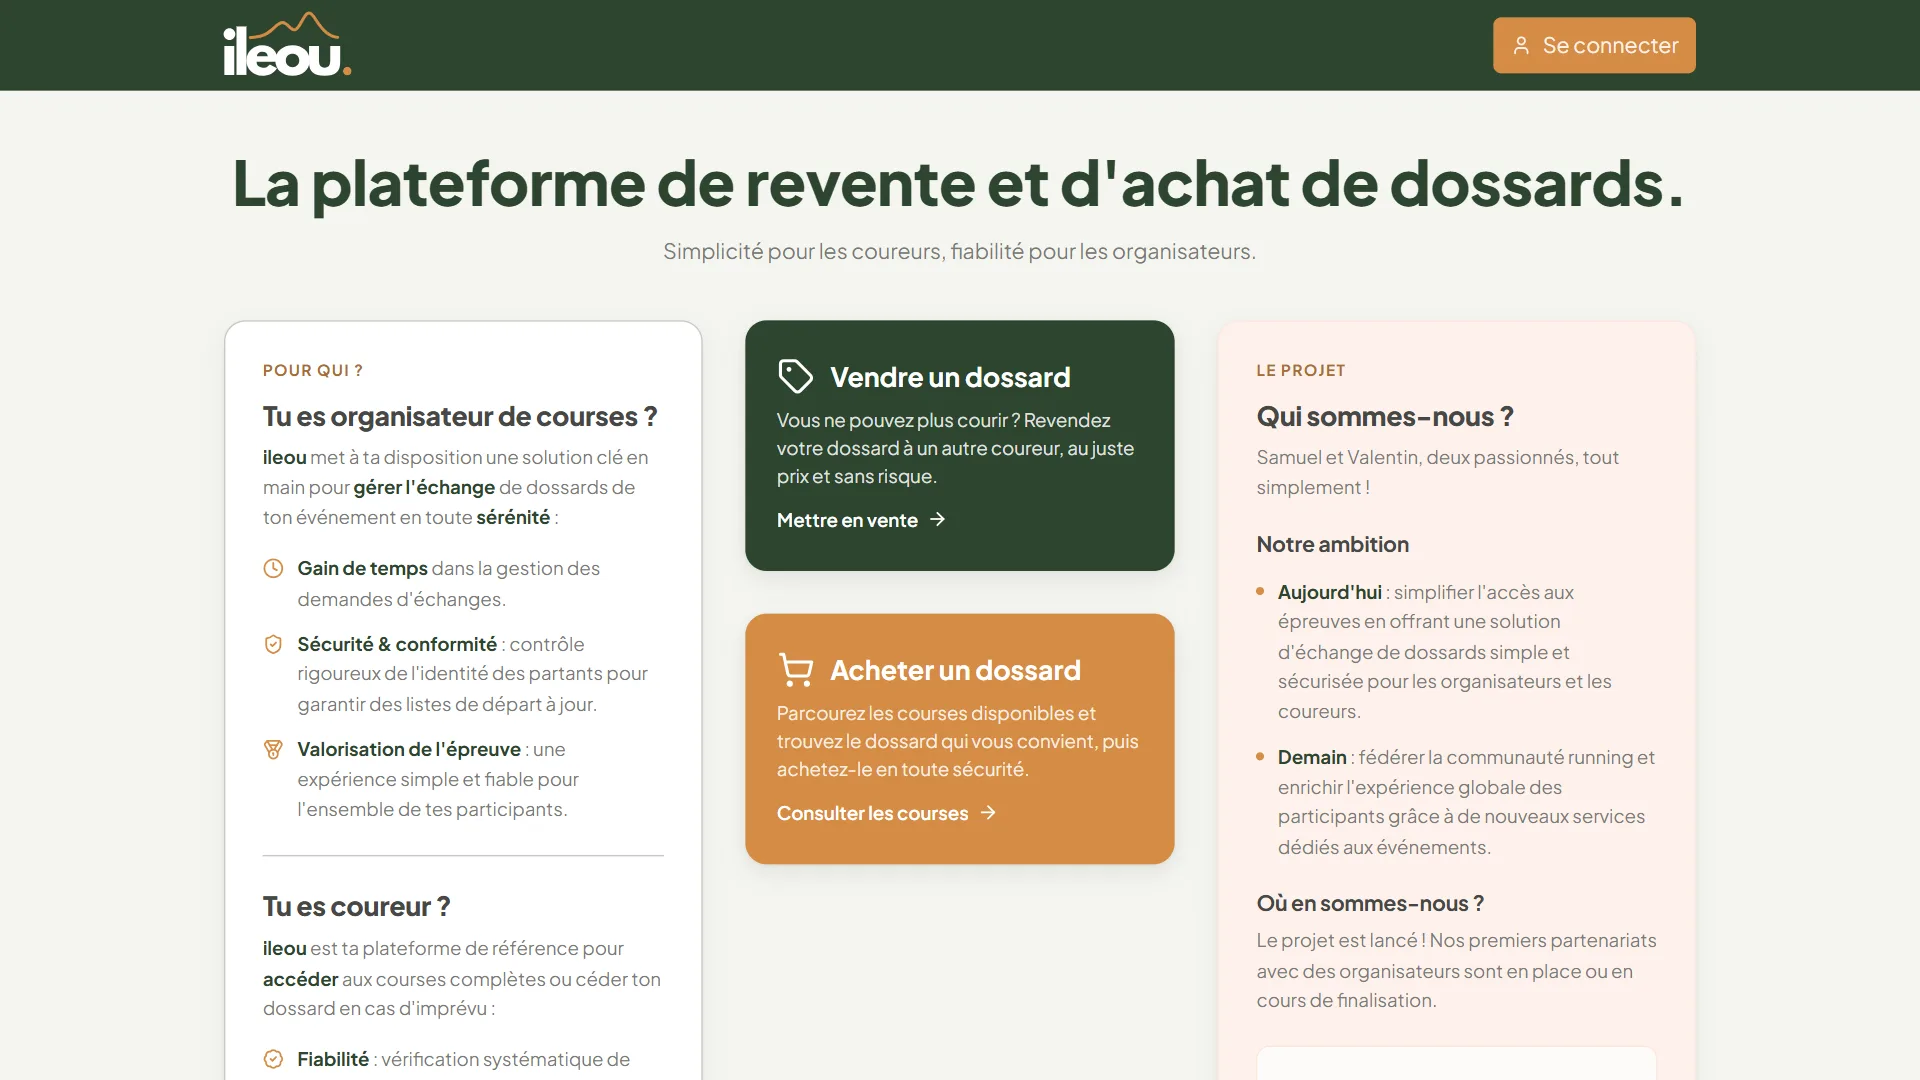
Apex Studio avait d’abord construit une version d’Iléou avec Lovable : une marketplace pour revendre son dossard de course à pied quand on ne peut plus courir. Pour l’ouvrir au public, avec des paiements et la vérification de l’identité des coureurs, il fallait une base solide. Le prototype nous a servi de point de départ : ses parcours et ses écrans. Nous avons ensuite reconstruit la plateforme de zéro sur notre propre base technique : catalogue des courses, mise en vente et achat de dossards, paiement sous séquestre, back-office de validation. La première version est passée en production cinq semaines après le premier commit.
Votre application reste en ligne pendant la reprise. On traite d’abord ce qui expose vos utilisateurs, puis on la rend solide, étape par étape, avec des démonstrations régulières.
Le code de votre application reste dans votre dépôt, à votre nom, et le code source de ce que nous développons vous est livré.
Reprendre votre application ne veut pas dire tout jeter. Même quand le code est reconstruit, ce que vous avez construit avec l’IA reste la base du travail.
On garde ce que l’IA a bien fait, on reprend le reste.
Les applications créées avec l’IA reposent souvent sur une interface React et une base Supabase. Quand on reconstruit, on le fait sur les technologies de nos propres logiciels, éprouvées en production et connues de beaucoup de développeurs. Quand le code existant tient la route, on s’adapte à votre base.
Autres technologies maîtrisées :
Écrivez-nous, on vous répond sous 48h.
Oui. Lovable, comme Bolt, permet d’exporter le code vers GitHub. On part de ce code et de l’accès à votre base de données (souvent Supabase) pour faire l’audit, puis on vous dit ce qui peut être gardé.
Le code, souvent : on le reconstruit sur une base que nous maîtrisons, en prenant votre application comme modèle, écran par écran. Vos données, vos utilisateurs et votre nom de domaine sont conservés. Quand le code généré est lisible, on le garde, on le sécurise et on le complète. L’audit vous dit quelle voie choisir, chiffres à l’appui.
Pas forcément, mais c’est le premier point à vérifier : des clés d’API visibles dans le navigateur ou des règles d’accès incomplètes peuvent exposer les données de vos utilisateurs. L’audit le dit tout de suite, et ces failles sont corrigées en premier.
Pour prototyper une nouvelle idée, oui. Pour l’application en production, mieux vaut choisir : si l’outil et des développeurs modifient le même code en parallèle, les changements se contredisent. On en parle avec vous pour trouver la bonne organisation.
Elle corrige ce qu’on lui montre, mais elle ne voit pas ce qu’on ne lui demande pas : une règle d’accès oubliée, un cas de paiement non géré. Un audit regarde l’application dans son ensemble.
Les outils d’IA comme Lovable vous laissent exporter et utiliser le code généré ; vérifiez les conditions de l’outil que vous avez utilisé. Pour ce que nous développons ensuite, les droits vous sont cédés et le code source vous est livré. Les briques génériques que nous réutilisons d’un projet à l’autre restent les nôtres.
Cela dépend de la taille de l’application. Une journée suffit souvent pour une application simple, quelques jours pour une application plus riche. Le rapport vous donne ensuite un chiffrage précis des corrections.
Les failles urgentes sont corrigées en premier, souvent en quelques jours. Le reste dépend de ce que l’audit relève ; des démonstrations régulières vous montrent l’avancement.
Dites-nous avec quel outil vous l’avez construite et ce qu’elle doit faire demain. On vous répond sous 48 h pour en parler, et vous dire ce qu’il faut sécuriser avant d’accueillir vos utilisateurs.